
SentinelOne e Google Security Operations reformulam integração de telemetria para reduzir latência de alertas
Aprofundamento CEVIU
Aprofundamento
O problema que a integração ataca é de arquitetura de pipeline. Segundo o Google Cloud Blog, o caminho convencional leva a telemetria de endpoint por buckets de nuvem intermediários, que exigem manutenção contínua e acrescentam atraso de processamento e taxas de armazenamento. A nova abordagem faz o SentinelOne enviar eventos direto ao Google Security Operations por APIs, sem esse salto.
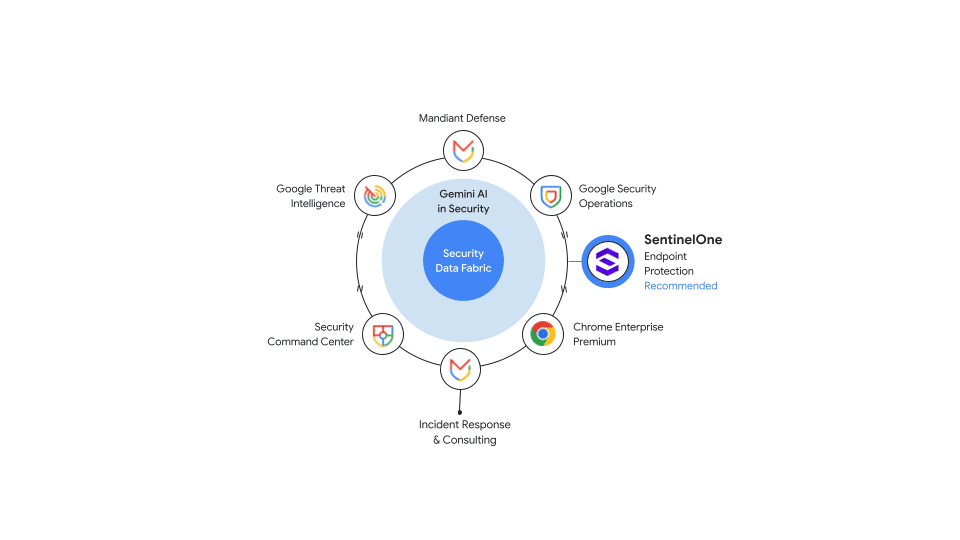
São seis frentes de engenharia: esquema de dados de EDR modernizado, com eventos menores; ingestão direta por API; menor latência de streaming; filtros do Cloud Funnel para controlar o que é enviado; parsers, modelos de alerta e playbooks de SOAR feitos com as equipes Mandiant Incident Response e Managed Defense (isolamento automatizado de hosts, varreduras profundas de disco, extração de malware e enriquecimento de artefatos); e o prêmio de Intel Partner of the Year do Google Threat Intelligence. A entrega é gradual até o fim do ano, começando por clientes do Mandiant Managed Defense e do Mandiant Threat Defense. A fonte não traz números de redução de latência ou de tamanho de evento.
Por que isso importa
Para quem opera um SOC com SentinelOne e Google Security Operations, a mudança mexe em custo e tempo de detecção. Menos infraestrutura intermediária significa menos coisa para manter e monitorar. Vale validar na prática os ganhos de latência, já que a fonte é do próprio fornecedor e não publica métricas. Quem não é cliente Mandiant tende a esperar mais pelo rollout.
Perguntas frequentes
O que muda na integração entre SentinelOne e Google Security Operations?
A telemetria de endpoint deixa de passar por buckets de nuvem intermediários e é enviada direto por APIs do Google. Também há um esquema de dados de EDR mais enxuto e filtros do Cloud Funnel para escolher o que enviar.
Quando a integração estará disponível?
A entrega é gradual, com previsão até o fim do ano. Os primeiros rollouts priorizam clientes do Mandiant Managed Defense e do Mandiant Threat Defense.
Que ações de resposta a integração suporta?
Com parsers, modelos de alerta e playbooks de SOAR feitos com as equipes da Mandiant, há suporte a isolamento automatizado de hosts, varreduras profundas de disco, extração de malware e enriquecimento de artefatos, a partir do Google Security Operations.
Por que a latência da telemetria importa para a defesa?
Segundo a fonte, cada minuto de atraso pode ampliar o raio de impacto de uma intrusão ativa. Se os alertas demoram, a resposta vira controle de danos em vez de mitigação ativa.
Fontes
- cloud.google.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 12 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação