
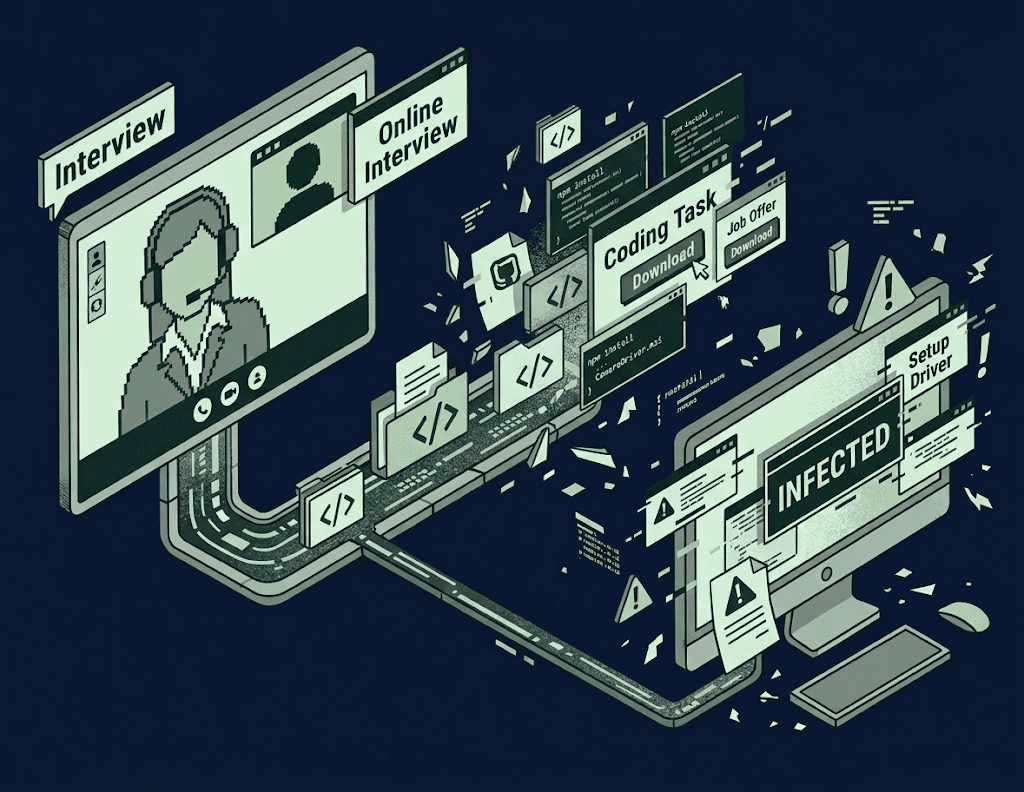
Contagious Interview: entrevista de emprego falsa leva desenvolvedores a executar malware via npm e curl
Aprofundamento CEVIU
Aprofundamento
A JFrog partiu de um único pacote npm malicioso e chegou à estrutura inteira por trás dele. O elo foi um endereço de Gmail compartilhado entre a conta npm sun117, que publicou um dos loaders, e a conta GitHub oleksandr3201, que se apresenta como gerente de projetos da AccuraSoftHire. O domínio accurasofthire[.]com foi registrado em 17 de abril de 2026 e abriga um portal de carreiras completo, com doze vagas remotas, página de liderança e depoimentos de clientes. As vagas apareceram em plataformas reais, e os recrutadores no LinkedIn exibem o selo de verificação de identidade, que só atesta um documento, não o cargo nem a empresa.
O teste técnico é um projeto em React e Redux com 90 minutos de prazo. A configuração do Tailwind carrega onze plugins. Dez são legítimos, e o tailwind-custom-forms é cópia do plugin oficial de formulários com o loader colado no fim do arquivo. Nada roda no npm install, então scanners de install scripts não pegam. O código dispara quando o Tailwind compila o CSS, que é a primeira tarefa pedida ao candidato. A cada remoção pelo npm, o operador troca o nome do pacote e usa uma nova conta descartável. Em 3 de novembro de 2026, o quarto pacote foi republicado com quatro irmãos e o npm removeu os cinco em três horas.
O site também entrega o malware diretamente. A etapa de verificação por vídeo foi programada para falhar enquanto o campo driverStatus do usuário for zero, mostrando um erro de câmera incompatível depois de seis segundos. A saída empurrada é um comando curl que baixa o falso driver de câmera. A JFrog relaciona o vetor ao ataque descrito pela Binance, que atribuiu ao FBI a autoria norte-coreana, mas não afirma que a AccuraSoftHire seja a mesma operação.
O que mudou
A cobertura anterior do CEVIU mostra o vetor se repetindo, mas sem ligação direta com este operador. Em 27 de fevereiro de 2026, o CEVIU noticiou repositórios de Next.js trojanizados ligados ao Lazarus em desafios de código. Em 1 de maio de 2026, veio a engenharia reversa de um ataque via falsa entrevista Web3, com hook prepare do npm. Em 16 de junho de 2026, saíram duas matérias sobre recrutadores falsos no LinkedIn com backdoor acionada na instalação de dependências. O que muda agora: o gatilho saiu do install e foi para a compilação do CSS, e a isca ganhou uma empresa de fachada completa e um segundo caminho de entrega pelo site.
Por que isso importa
Para quem opera segurança de desenvolvimento, a leitura é que vigiar scripts de instalação não basta. Convém tratar arquivos de configuração de build (Tailwind, bundlers) como código executável e revisar dependências de teste técnico antes de rodar qualquer coisa. Também vale orientar a equipe a não fazer testes de candidatura na máquina de trabalho e a desconfiar de qualquer pedido para colar um curl no terminal durante um processo seletivo.
Linha do tempo
CEVIU noticia repositórios de Next.js trojanizados ligados ao Lazarus em falsas entrevistas.
CEVIU publica a engenharia reversa de um ataque via falsa entrevista Web3.
CEVIU noticia backdoors em ofertas falsas de emprego no LinkedIn.
JFrog liga um pacote npm à AccuraSoftHire e descreve a empresa falsa, o teste com Tailwind e o falso driver de câmera.
Perguntas frequentes
Por que scanners de install scripts não detectam esse malware?
Porque o loader não roda no npm install. Ele está dentro do plugin e é executado quando o Tailwind compila o CSS. Ferramentas que só olham scripts de instalação não veem nada suspeito nessa etapa.
O selo de verificação do LinkedIn garante que o recrutador é legítimo?
Não. Segundo a JFrog, o selo indica apenas que um documento de identidade com aquele nome foi checado por um parceiro. Ele não confirma o cargo nem a existência da empresa.
Qual é o sinal de alerta na etapa de verificação por vídeo?
A verificação foi programada para falhar e mostrar erro de câmera incompatível. Em seguida, pede-se a execução de um comando curl de uma linha que baixa um falso driver de câmera. Nenhuma entrevista legítima exige isso.
Como um desenvolvedor pode se proteger em testes técnicos?
Evite rodar o projeto na máquina de trabalho e use um ambiente isolado, como uma VM ou container. Leia os arquivos de configuração e a lista de dependências antes de compilar. Um candidato citado pela JFrog percebeu o código malicioso porque um assistente de IA o sinalizou.
Fontes
- research.jfrog.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 10 de novembro de 2026
- Editoria
- CEVIU Segurança da Informação