
OpenAI detalha o Sandbox do Codex: Execução segura de comandos em máquinas locais
Aprofundamento CEVIU
Aprofundamento
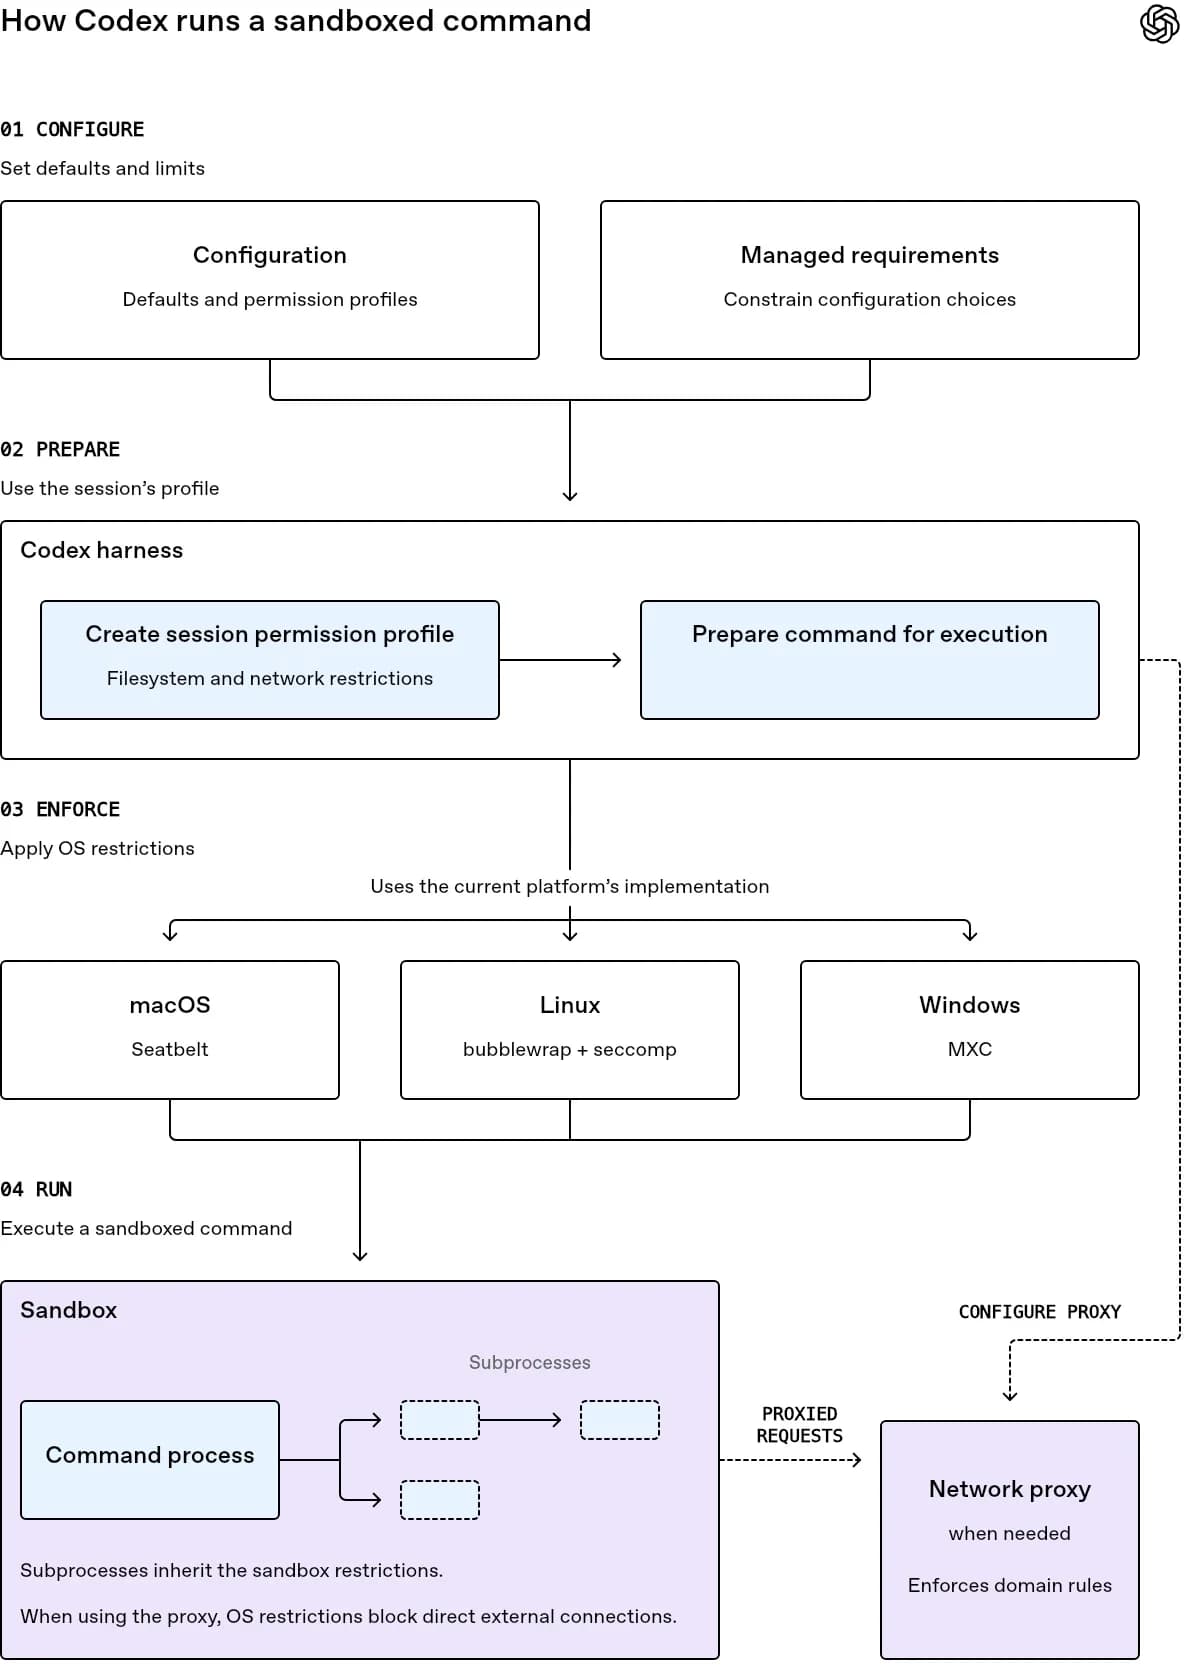
A OpenAI detalhou o funcionamento do sandbox do Codex, uma camada de segurança que permite a execução de comandos do agente de codificação diretamente na máquina do usuário. A ferramenta opera dentro de limites de sistema de arquivos e rede definidos pelo desenvolvedor, oferecendo um ambiente seguro para o desenvolvimento e teste de código. A abordagem da OpenAI é diferente de máquinas virtuais ou contêineres, pois o sandbox do Codex utiliza as funcionalidades de isolamento do próprio sistema operacional (macOS, Linux e Windows) para restringir o acesso, permitindo que o agente funcione no ambiente nativo do desenvolvedor sem a necessidade de replicá-lo em um contêiner, o que seria impraticável para certas tarefas, como o desenvolvimento de apps iOS em um Mac.
A configuração do sandbox é feita por meio de perfis de permissão, que controlam as restrições de acesso a arquivos e rede. Por padrão, o perfil :workspace permite escritas dentro do diretório de trabalho, mantém arquivos sensíveis como .git e .codex como somente leitura, autoriza leituras amplas no sistema de arquivos (respeitando as permissões do SO) e desabilita o acesso à rede. Essas configurações visam permitir o trabalho sem permissões excessivas. Embora o sandbox mitigue muitos riscos, a OpenAI adota uma "defesa em profundidade", combinando o sandbox com o treinamento e alinhamento do modelo para assegurar que o agente opere de acordo com a intenção do usuário. A OpenAI também oferece um comando codex sandbox para que desenvolvedores possam integrar a execução de comandos sandboxed em suas próprias ferramentas, reutilizando a mesma configuração e mecanismos de aplicação de limites.
O que mudou
Em 19 de março de 2026, o CEVIU noticiou "Desvendando o OpenAI Codex: A Arquitetura por Trás do Agente de Codificação Inteligente", informando que o Codex executava cada tarefa em um sandbox isolado na nuvem. Agora, a OpenAI revela que o sandbox do Codex pode executar comandos diretamente na máquina local do usuário, com controle de permissões. A notícia atual detalha a transição do ambiente de nuvem para a execução local segura, usando os recursos de sandboxing do próprio sistema operacional. Em 11 de maio de 2026, com "A OpenAI Garante a Operação Segura do Codex com Ambientes Controlados", e em 20 de maio de 2026, com "Executando o Codex com Segurança na OpenAI", a empresa já mencionava a aplicação de sandboxing e limites técnicos, mas a informação atual aprofunda como esse sandboxing é configurável e opera localmente. Em 14 de maio de 2026, o CEVIU publicou "Como a OpenAI construiu o sandbox Windows do Codex", já detalhando a implementação para Windows, e agora o artigo da OpenAI expande essa discussão para macOS e Linux, mostrando uma abordagem unificada e mais granular de controle.
Por que isso importa
Para desenvolvedores que utilizam agentes de IA para codificação, o sandbox local do Codex oferece um equilíbrio entre segurança e funcionalidade. A possibilidade de executar comandos diretamente no ambiente de desenvolvimento do usuário, com controle granular sobre o acesso ao sistema de arquivos e rede, significa que o agente pode interagir de forma mais eficiente com projetos complexos sem a sobrecarga de mover o ambiente para um contêiner ou VM. Isso é especialmente relevante para fluxos de trabalho que dependem de ferramentas e SDKs nativos do sistema operacional, como o desenvolvimento de aplicações móveis. A capacidade de personalizar perfis de permissão e a reutilização da infraestrutura de sandboxing em outras ferramentas garante flexibilidade e um nível de segurança adaptável às necessidades específicas de cada projeto, diminuindo o risco de operações indesejadas ou maliciosas executadas pelo agente.
Repositório oficial: containers/bubblewrap
Linha do tempo
Claude Code é lançado com suporte a Docker para execução de modelos locais e sandboxes.
CEVIU noticiou que o OpenAI Codex executava tarefas em sandbox isolado na nuvem.
OpenAI reforça que o Codex opera com segurança por meio de ambientes controlados e sandboxing.
OpenAI detalha a construção do sandbox Windows do Codex para restringir comandos locais.
OpenAI discute a implementação do Codex com limites técnicos claros para segurança.
OpenAI revela sua estratégia de 'defesa em profundidade' para agentes, com destaque para o sandbox do Codex.
OpenAI detalha o sandbox do Codex para execução segura de comandos em máquinas locais.
Perguntas frequentes
O que é o sandbox do Codex e como ele funciona?
O sandbox do Codex é uma funcionalidade que permite ao agente de codificação da OpenAI executar comandos diretamente na máquina local do usuário. Ele usa os mecanismos de isolamento do sistema operacional (macOS, Windows, Linux) para restringir o acesso do agente a arquivos e à rede, conforme as permissões configuradas pelo usuário. Isso cria um ambiente controlado para desenvolvimento e testes.
Quais são as principais opções de configuração de segurança no sandbox do Codex?
Os usuários podem configurar perfis de permissão que definem limites para o sistema de arquivos e rede. É possível permitir leitura/escrita em diretórios específicos, definir arquivos como somente leitura, e controlar o acesso à rede (desabilitar totalmente, permitir acesso irrestrito, ou restringir a domínios específicos via proxy). A configuração é feita em arquivos config.toml.
Por que a OpenAI não usa máquinas virtuais ou contêineres para o sandbox do Codex?
A OpenAI optou por usar as capacidades de sandboxing do próprio sistema operacional para evitar a complexidade de replicar o ambiente de desenvolvimento do usuário em uma VM ou contêiner. Essa abordagem permite que o Codex opere diretamente com ferramentas nativas do sistema, essenciais para certos fluxos de trabalho, como o desenvolvimento de aplicativos iOS em um Mac, sem sacrificar a segurança.
Como posso testar as permissões do meu perfil no sandbox do Codex?
O Codex CLI oferece o comando codex sandbox, que permite executar qualquer comando arbitrário sob um perfil de permissão definido na configuração do Codex. Isso é útil para verificar se as restrições configuradas estão funcionando como esperado, bloqueando as ações indesejadas e permitindo as necessárias.
Fontes
- openai.comfonte original
- Categoria
- CEVIU IA
- Publicado
- 19 de novembro de 2026
- Editoria
- CEVIU IA