
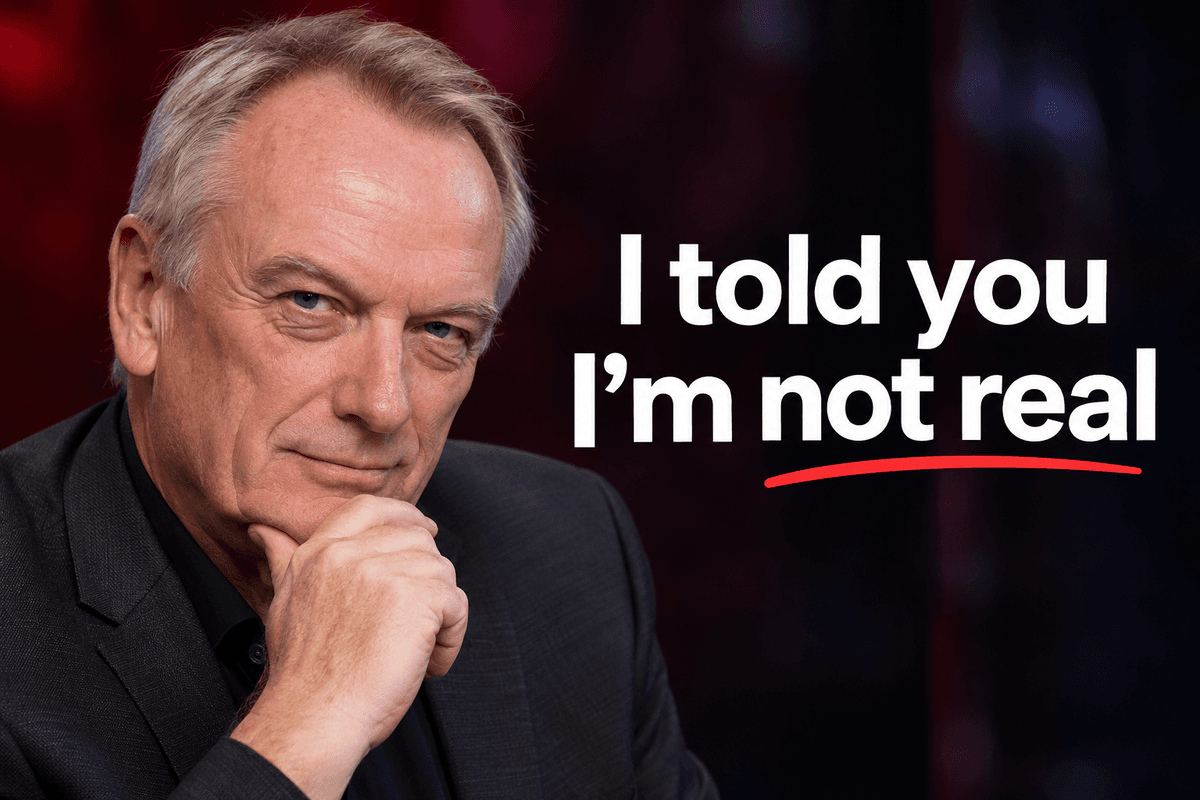
Operação FaceStealer da Coreia do Norte Utiliza IA para Roubar Mais de US$400 Milhões em Criptomoedas
Aprofundamento CEVIU
Aprofundamento
A operação FaceStealer, identificada pelo FBI, desviou mais de US$400 milhões em criptomoedas nos últimos 18 meses, utilizando IA para criar personificações em videochamadas. Os alvos são executivos de cripto, desenvolvedores de software e profissionais de cibersegurança. Os criminosos usam a confiança existente entre colegas, convidando as vítimas para reuniões online onde uma falsa identidade, gerada por IA, as engana para baixar malware. Este malware rouba credenciais, acessa carteiras de criptomoedas e compromete contas de comunicação, além de gravar a webcam da vítima para futuros ataques. O FBI encontrou mais de 900 gravações de webcam conectadas à operação, demonstrando como as vítimas podem se tornar rostos involuntários de novos golpes. O ponto central da técnica é que o golpe não tenta persuadir a vítima a confiar em um estranho, mas explora a confiança que já existe em um colega conhecido. A IA moderna permite clonar vozes a partir de pequenas amostras de áudio e gerar vídeos e conversas realistas, tornando a detecção mais difícil.
O que mudou
Em 11 de fevereiro de 2026, o CEVIU noticiou que o grupo norte-coreano UNC1069 já visava o setor financeiro e de criptomoedas com engenharia social e IA. A operação FaceStealer, agora detalhada pelo FBI, mostra uma evolução na sofisticação tática, utilizando a IA não apenas para aprimorar golpes, mas para criar personificações convincentes em videochamadas. O que antes era uma preocupação genérica sobre o uso de IA em engenharia social, como noticiado em 4 de maio de 2026 sobre hackers norte-coreanos usando IA para aprimorar técnicas, agora se manifesta em ataques com deepfakes que enganam até mesmo especialistas em tecnologia. O alerta do OFAC de 20 de março de 2026 sobre identidades roubadas e personas geradas por IA em esquemas de trabalhadores de TI também se expande para o roubo direto de criptomoedas através de interações de vídeo, indicando um aprofundamento na exploração da confiança.
Por que isso importa
Para quem atua no mercado financeiro e de criptomoedas, essa nova face dos ataques com IA significa que as defesas tradicionais, como biometria facial e de voz, e até mesmo a confirmação por vídeo, podem não ser suficientes. A capacidade de criar personificações ultrarrealistas representa um risco substancial para transações urgentes, recuperação de senhas e a segurança geral das contas. Bancos e instituições financeiras que dependem dessas tecnologias de verificação precisam reavaliar seus protocolos de segurança, considerando a possibilidade de que o interlocutor em uma videochamada não seja quem diz ser. A integridade da confiança digital está sob ataque, e isso exige uma abordagem mais robusta e multifacetada para a segurança, focando na verificação de contexto e comportamento, não apenas na identificação biométrica.
Linha do tempo
UNC1069 Ataca Empresas Financeiras com Golpes Orientados por IA
OFAC Sanciona Rede de Trabalhadores de TI da Coreia do Norte
76% de Toda Criptomoeda Roubada em 2026 Está Agora na Coreia do Norte
Ataque cibernético norte-coreano WaterPlum compromete mais de 30 mil dispositivos
Ataque de US$387 Milhões na Bitget: Chainalysis Atribui a Hackers Norte-Coreanos Usando IA
Chainalysis Emprega IA para Rastrear Ataque de US$387 Milhões à Bitget até a Coreia do Norte
Operação FaceStealer da Coreia do Norte Utiliza IA para Roubar Mais de US$400 Milhões em Criptomoedas
Perguntas frequentes
O que é a operação FaceStealer?
FaceStealer é uma operação cibercriminosa norte-coreana que, segundo o FBI, roubou mais de US$400 milhões em criptomoedas. Ela utiliza IA para criar personificações realistas em videochamadas, enganando as vítimas a baixar malware e fornecer acesso a seus sistemas.
Como a IA é utilizada nos ataques da FaceStealer?
A IA é usada para gerar imagens, vozes e até comportamentos de colegas das vítimas, tornando as personificações em videochamadas extremamente convincentes. Isso explora a confiança pré-existente entre as vítimas e seus contatos para induzi-las a instalar software malicioso.
Quem são os principais alvos da operação FaceStealer?
Os alvos da FaceStealer são executivos de criptomoedas, desenvolvedores de software e profissionais de cibersegurança. Embora sejam especialistas em tecnologia, eles são enganados pela sofisticação dos ataques que exploram a confiança em pessoas conhecidas.
Quais são as implicações da FaceStealer para o setor financeiro?
A operação FaceStealer sugere que a biometria facial e de voz, bem como a confirmação por vídeo, podem não ser mais barreiras de segurança suficientes. O setor financeiro precisa considerar novas abordagens para verificar a autenticidade de clientes e transações, especialmente em situações de alta urgência.
Fontes
- thefinanser.comfonte original
- Categoria
- CEVIU Fintech
- Publicado
- 16 de novembro de 2026
- Editoria
- CEVIU Fintech