
Segurança de Agentes de Dados Corporativos: Policy as Code para NL2SQL Multi-Domínio
Aprofundamento CEVIU
Aprofundamento
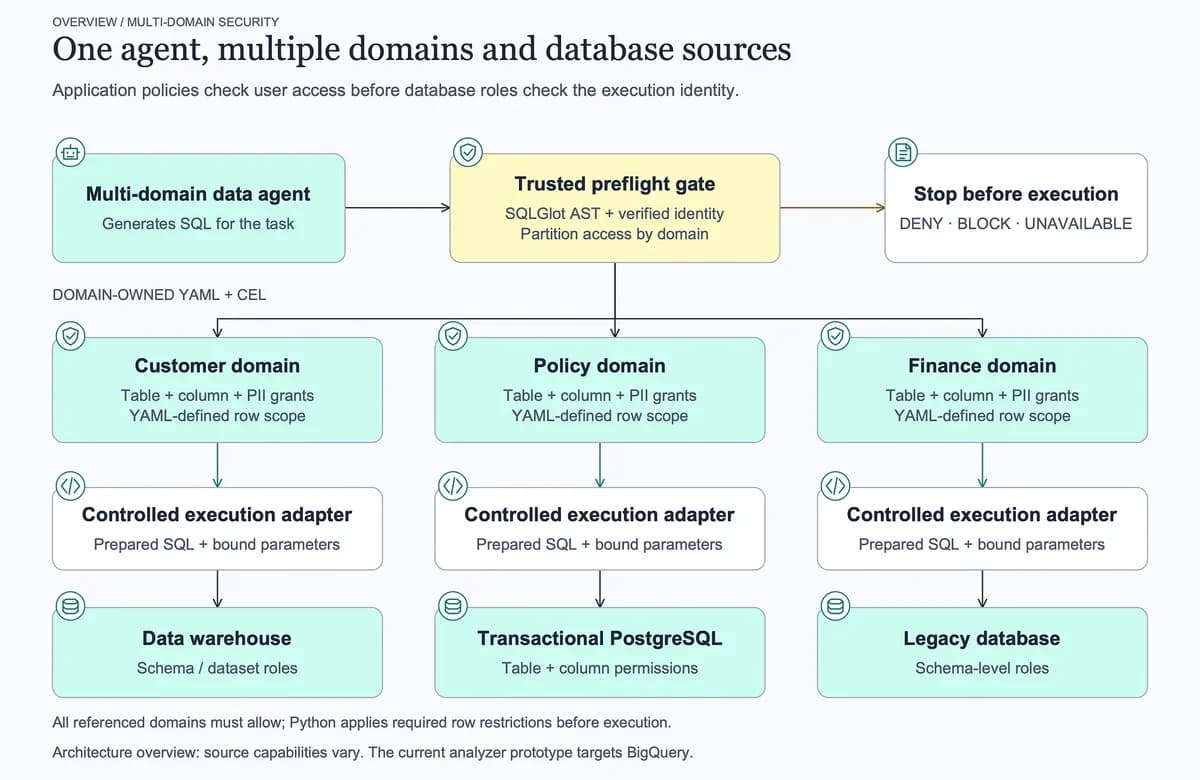
A segurança de agentes de dados corporativos que convertem linguagem natural para SQL (NL2SQL) é um desafio complexo, especialmente quando contas de serviço compartilhadas abrem brechas em controles de nível de usuário. Um protótipo recente propõe uma solução robusta ao analisar o SQL gerado por meio de uma Árvore de Sintaxe Abstrata (AST). Este método permite identificar as dependências exatas de tabelas e colunas. Em seguida, políticas Common Expression Language (CEL) são avaliadas para construir filtros de linha aprovados antes que a consulta seja executada, adicionando uma camada de autorização em nível de aplicação.
A abordagem introduz um portão de pré-verificação que utiliza a análise AST do SQL e políticas CEL para validar as consultas geradas e impor restrições de linha. Isso garante autorização específica do usuário e do domínio, funcionando de forma complementar às permissões de banco de dados. O processo envolve o mapeamento de limites de segurança, a construção do portão de pré-verificação com análise AST (usando SQLGlot para parsing e resolução de nomes) e a avaliação de acesso com políticas de domínio e CEL. O resultado pode ser APROVADO, NEGADO, BLOQUEADO (por SQL inválido/não suportado) ou INDISPONÍVEL, garantindo que apenas consultas autorizadas prossigam para execução.
O que mudou
A discussão sobre a segurança de agentes de IA e NL2SQL tem sido um tema recorrente. Em 9 de novembro de 2026, o CEVIU noticiou em “LLM que escreve bom SQL não garante SQL seguro: permissões precisam estar no código” que a precisão do text-to-SQL não basta; o contexto de negócio e as políticas de acesso são cruciais. A solução atual avança ao propor uma forma programática de incorporar essas políticas diretamente no processo de validação da consulta, usando Policy as Code para controlar as permissões antes da execução. Anteriormente, em 7 de setembro de 2026, em “Desafios e Estratégias na Análise de Dados com IA Agentiva: Do Texto Livre ao SQL Governamental”, foi abordada a necessidade de mitigar falhas por metadados inconsistentes; a solução atual complementa isso ao focar na validação da consulta gerada versus as políticas de acesso. O conceito de policy.role_bindings na solução atual fornece um mecanismo concreto para implementar a governança de dados que o artigo de 21 de agosto de 2026, “Modelo de Acesso para Agentes: Blindando a Segurança em Fluxos de Trabalho de IA”, destacou como fundamental para proteger fluxos de trabalho autônomos de IA.
Por que isso importa
Para engenheiros, cientistas e analistas de dados, esta abordagem é crucial porque resolve o dilema de manter o controle de acesso granular em ambientes de dados heterogêneos, onde as permissões de banco de dados por si só são insuficientes. A capacidade de analisar o SQL gerado em nível de AST e aplicar políticas CEL antes da execução garante que as consultas de agentes de IA respeitem as políticas de segurança e privacidade, mesmo com contas de serviço compartilhadas. Isso é vital para a governança de dados, pois impede que agentes acessem dados não autorizados, mitigando riscos de vazamento e garantindo conformidade. Além disso, a capacidade de integrar políticas como código (Policy as Code) em um fluxo de trabalho de dados oferece uma solução escalável e auditável para proteger as informações.
Linha do tempo
CEVIU publica 'Como Impedir o Vazamento de Dados Sensíveis pelo Claude Code'.
CEVIU publica 'Segurança no Acesso ao PostgreSQL Via MCP: Equilibrando Flexibilidade e Controle'.
CEVIU publica 'Modelo de Acesso para Agentes: Blindando a Segurança em Fluxos de Trabalho de IA'.
CEVIU publica 'Desafios e Estratégias na Análise de Dados com IA Agentiva: Do Texto Livre ao SQL Governamental'.
CEVIU publica 'Agentes de IA: O Novo Desafio para a Governança da Nuvem Corporativa'.
CEVIU publica 'LLM que escreve bom SQL não garante SQL seguro: permissões precisam estar no código'.
Notícia atual sobre Segurança de Agentes de Dados Corporativos: Policy as Code para NL2SQL Multi-Domínio.
Perguntas frequentes
O que é a análise de SQL via AST no contexto de segurança de agentes de dados?
A análise de SQL via Árvore de Sintaxe Abstrata (AST) é um método para inspecionar a estrutura de uma consulta SQL. Ela permite identificar todas as tabelas e colunas que a consulta realmente acessa, incluindo aquelas usadas em filtros ou joins, mesmo que não apareçam no resultado final. Isso é fundamental para verificar se a consulta respeita as permissões de acesso em um nível granular.
Como o Common Expression Language (CEL) ajuda na segurança de NL2SQL?
O Common Expression Language (CEL) é usado para definir e avaliar políticas de acesso de forma programática. No contexto de NL2SQL, ele permite que as regras de autorização, como quem pode acessar quais dados (policy.role_bindings), sejam expressas como código. Essas regras são então aplicadas às dependências identificadas pela análise AST, aprovando ou negando a execução da consulta com base nas permissões definidas.
Qual a diferença entre essa abordagem e as permissões de banco de dados tradicionais?
As permissões de banco de dados tradicionais são a camada final de segurança, mas podem ser insuficientes em cenários com contas de serviço compartilhadas ou quando se precisa de controle de acesso mais granular (coluna/linha) que o banco de dados não oferece de forma nativa ou consistente. Esta nova abordagem adiciona um "portão de pré-verificação" em nível de aplicação, que valida a consulta gerada antes mesmo dela chegar ao banco de dados, complementando e reforçando a segurança existente.
O que significa 'policy.role_bindings' no contexto da solução?
O termo 'policy.role_bindings' refere-se ao mapeamento entre papéis de usuário (roles) e as permissões de acesso a recursos específicos. Ele define quais tabelas, colunas e até filtros de linha um determinado papel pode acessar. Essas definições são carregadas de arquivos YAML e usadas pelo CEL para avaliar se uma consulta SQL gerada por um agente de IA está em conformidade com as políticas de acesso do usuário.
Fontes
- blog.gopenai.comfonte original
- Categoria
- CEVIU Dados
- Publicado
- 19 de novembro de 2026
- Editoria
- CEVIU Dados