
Keystone confirma vazamento de dados de envio de clientes por meio de seu site
Aprofundamento CEVIU
Aprofundamento
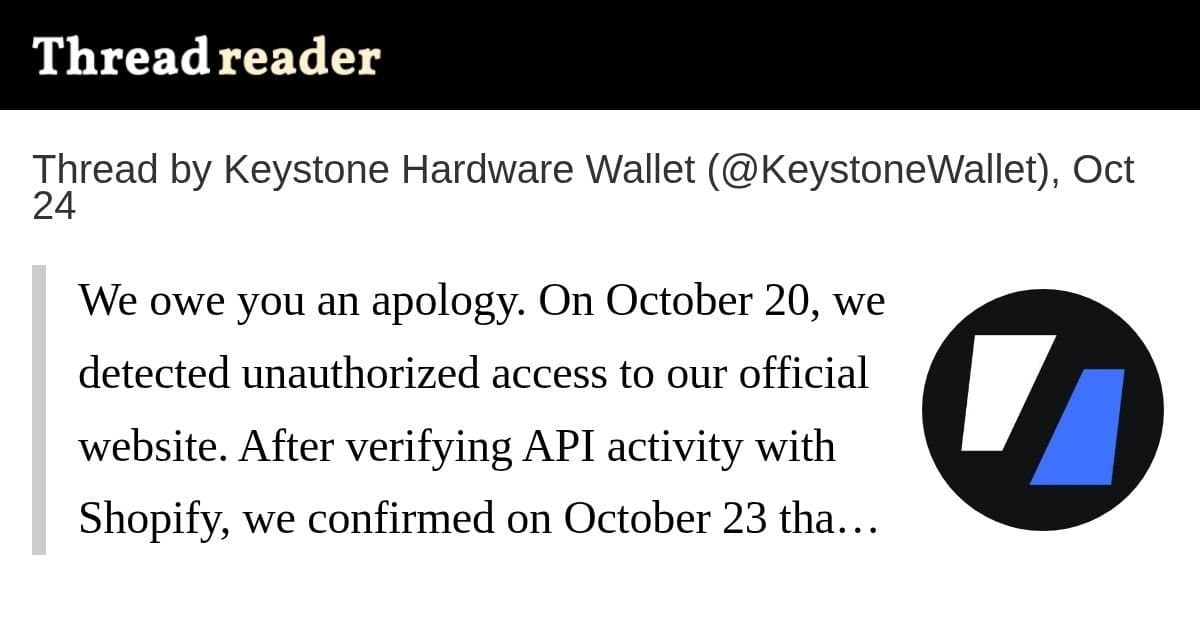
A Keystone Hardware Wallet confirmou em 23 de outubro de 2026 que um terceiro acessou dados de envio de clientes por meio de seu site. Foram expostos nomes, endereços, informações de contato e dados de pedidos. Segundo a empresa, credenciais de pagamento, frases de recuperação, chaves privadas e senhas das carteiras não foram afetadas. A violação foi detectada em 20 de outubro e rastreada pelos logs da API da Shopify.
A Keystone bloqueou o acesso, corrigiu a vulnerabilidade e abriu uma investigação formal. A notificação dos clientes está em andamento. O risco prático é o phishing: golpistas podem se passar pela empresa e oferecer reembolsos ou dispositivos de reposição. A orientação é nunca compartilhar frases de recuperação e acessar o site diretamente, sem clicar em links não solicitados. O incidente atinge a camada de e-commerce, não o firmware nem a custódia das chaves.
O que mudou
Não é o primeiro caso do tipo no setor neste ano. Em 14 de agosto de 2026, o CEVIU noticiou "Vazamento na Trezor Expõe Dados de 14 Mil Clientes Após Ataque a Fornecedor", que ocorreu por meio da parceira logística ShipMonk. Em 18 de agosto de 2026, veio "Vazamento de Dados na SafePal Expõe Quase 40 Mil Clientes", causado por falha de autorização no sistema de rastreamento de pedidos. No caso da Keystone, o vetor informado é o site, com rastreio pelos logs da API da Shopify. A Keystone não informou, no material disponível, quantos clientes foram afetados.
Por que isso importa
Para quem usa carteira de hardware, isso mostra que o elo fraco pode estar fora do dispositivo, em lojas online e logística. Dados de envio ligados a um comprador de carteira cripto servem de base para phishing direcionado. Na leitura editorial, a sequência de casos com Trezor, SafePal e agora Keystone sugere que o segredo das chaves está protegido, mas a privacidade dos compradores segue exposta.
Linha do tempo
CEVIU noticia vazamento de dados de 14 mil clientes da Trezor via fornecedor ShipMonk.
CEVIU noticia vazamento de dados que atinge quase 40 mil clientes da SafePal.
Keystone confirma vazamento de dados de envio de clientes por meio do site, detectado em 20 de outubro.
Perguntas frequentes
O que foi exposto no vazamento da Keystone?
Nomes, endereços, informações de contato e dados de pedidos de clientes. A empresa afirma que credenciais de pagamento, frases de recuperação, chaves privadas e senhas das carteiras não foram afetadas.
Meus fundos na carteira Keystone estão em risco?
Segundo a Keystone, chaves privadas e frases de recuperação não foram acessadas. O risco principal é o phishing com base nos dados de envio. Nunca informe sua frase de recuperação a ninguém.
Como o vazamento foi descoberto?
A violação foi detectada em 20 de outubro de 2026 e rastreada pelos logs da API da Shopify. A empresa confirmou o caso em 23 de outubro, bloqueou o acesso e corrigiu a vulnerabilidade.
Como me proteger de golpes após o incidente?
Desconfie de mensagens que ofereçam reembolso ou dispositivo de reposição em nome da Keystone. Acesse o site da empresa diretamente, sem clicar em links não solicitados, e nunca compartilhe a frase de recuperação.
Fontes
- threadreaderapp.comfonte original
- Categoria
- CEVIU Cripto
- Publicado
- 27 de outubro de 2026
- Editoria
- CEVIU Cripto