
Ataque de US$ 6,3 bilhões à Binance reacende debate sobre a segurança das perp DEXs
Aprofundamento CEVIU
Aprofundamento
O ponto central da análise é o modelo de custódia, não a falha de uma chave. Segundo a fonte, um laptop de DevOps comprometido deu acesso a um serviço interno da Binance, de onde saíram os saques de US$ 6,3 bilhões, sem sinal de vazamento de chaves privadas. A TRM relata que o sistema de assinatura aprovou uma delegação EIP-7702 que entregou o controle de uma hot wallet ao contrato do atacante. Pesquisadores acreditam que o sistema bloqueava uma lista de ações conhecidamente ruins (blocklist) em vez de permitir só as conhecidamente boas (allowlist). A Binance não confirmou esse ponto, e ele não explica as perdas em Bitcoin, Solana e Tron. Ainda não há post-mortem completo, US$ 3 bilhões estão congelados e a exchange prometeu cobrir os prejuízos.
O autor aplicou a esse cenário três perguntas a quatro perp DEXs: onde o dinheiro fica, quem assina a saída e se dá para sair sem o time. É uma leitura do que os contratos permitem, não uma auditoria, e proteções fora da cadeia (MPC, políticas de assinatura, monitoramento) não são visíveis. Na Lighter (cerca de US$ 1 bilhão na Ethereum), saques saem em lotes verificados por prova ZK, e há saída forçada com modo desert após 14 dias. Os riscos são preços fornecidos pelo operador e upgrades: um multisig 3-de-5 com aviso de 21 dias, ou sem aviso se o conselho 4-de-7 também assinar. O verificador de provas foi trocado cinco vezes em outubro.
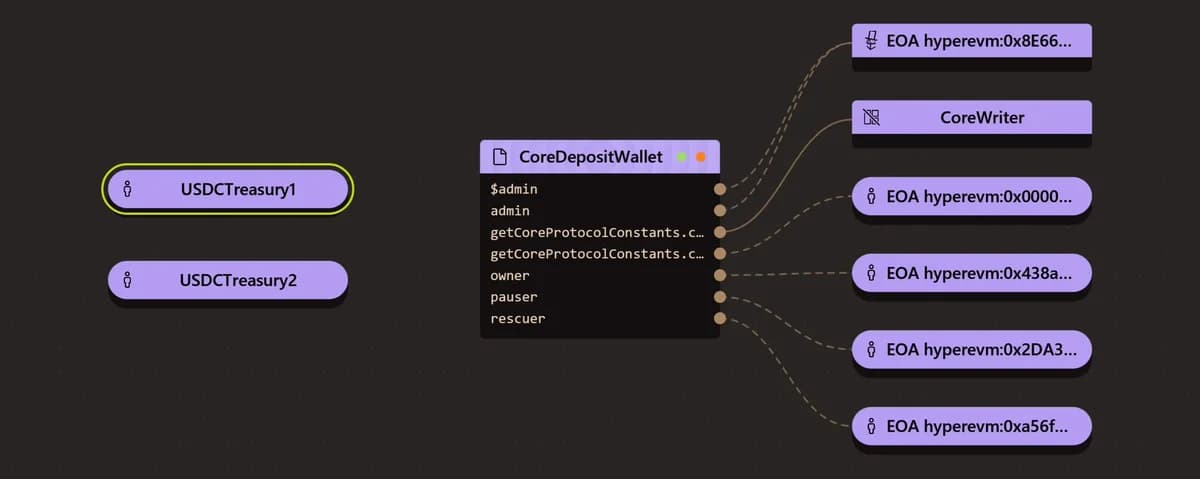
Na Hyperliquid, cerca de US$ 5,6 bilhões (86%) dos US$ 6,5 bilhões em USDC estão numa carteira da Coinbase com uma única chave, e a própria chain também move esse saldo por transações de sistema não assinadas. A Circle é a rede de proteção, pois pode congelar USDC. Na Aster, cada saque exige um operador e duas chaves da Aster, com tetos horários que o mesmo multisig pode elevar na hora. Na Variational, qualquer uma de 17 chaves de operador pode tirar USDC de qualquer pool, sem teto no contrato, e não há saída sem o backend.
O que mudou
O vetor aparece antes na cobertura do CEVIU. Em 28 de setembro de 2026, a matéria "Bitget sofre roubo de US$ 387 milhões por falha em sistema de aprovação interno" relatou dados falsos de transação inseridos e depois aprovados no backend. Em 2 de outubro de 2026, o CEVIU noticiou, em "Bitget sofre roubo milionário após ataque por zero-day em segurança de terceiros", que o acesso inicial veio de uma vulnerabilidade zero-day em produto de terceiros. Os valores diferem do texto atual (US$ 387,5 milhões contra mais de US$ 350 milhões na fonte).
Em 30 de outubro de 2026, o CEVIU publicou "Binance suspende transações após ataque hacker de cerca de US$ 6,3 bilhões", com Tether e Circle congelando parte dos ativos. A novidade da matéria atual é a passagem do caso para a comparação de arquitetura entre perp DEXs.
Por que isso importa
Para quem opera ou avalia custódia, a leitura é que a assinatura válida deixou de ser prova de legitimidade: se o sistema que assina é invadido, a transação sai correta. Isso pesa mais em modelos de allowlist ausente e em chaves operacionais sem limite. Para quem deixa capital em perp DEXs, a pergunta útil é se existe saída sem o time. Segundo a fonte, só a Lighter oferece isso, com ressalvas sobre preços e upgrades.
Linha do tempo
CEVIU noticia o roubo de US$ 387 milhões na Bitget por falha em sistema de aprovação interno.
CEVIU relata que o ataque à Bitget começou com um zero-day em produto de segurança de terceiros.
Binance suspende transações após ataque de cerca de US$ 6,3 bilhões.
Análise compara a segurança de quatro perp DEXs após o ataque à Binance.
Perguntas frequentes
Como o ataque à Binance aconteceu, segundo as informações disponíveis?
Um laptop de DevOps comprometido deu acesso a um serviço interno. A TRM diz que o sistema de assinatura aprovou uma delegação EIP-7702 que passou o controle de uma hot wallet ao contrato do atacante. Não há sinal de vazamento de chaves privadas, e a Binance ainda não publicou o post-mortem completo.
O que é a diferença entre blocklist e allowlist nesse caso?
Uma blocklist barra ações conhecidamente ruins e deixa passar o resto. Uma allowlist só aprova transações sabidamente legítimas. Pesquisadores acreditam que a Binance usava blocklist e que a delegação EIP-7702, por ser nova, passou. A Binance não confirmou esse detalhe.
Qual perp DEX é mais segura segundo a análise?
Pelo critério do que se verifica na cadeia, a Lighter, porque invadir seus servidores não basta para sacar saldos e há saída forçada. Ela ainda depende de preços do operador e de multisigs que podem trocar o código sem aviso. O autor ressalta que não é auditoria nem previsão de hack.
Por que o congelamento de USDC não resolve tudo?
A Circle pode congelar USDC em qualquer endereço e congelou US$ 823 milhões tirados da Binance antes de se moverem. Isso para o ladrão, mas o dinheiro congelado fica preso até alguém resolver a situação.
Fontes
- x.comfonte original
- Categoria
- CEVIU Cripto
- Publicado
- 02 de novembro de 2026
- Editoria
- CEVIU Cripto