
Segurança da internet foi pensada para humanos, e agentes de IA expõem o limite desse modelo
Aprofundamento CEVIU
Aprofundamento
A tese da fonte, um texto da Prototype (investidora estratégica na Hacktron), parte de números do NVD: 14.939 CVEs publicados só em setembro, quase quatro vezes a média mensal de 2025. De janeiro a setembro, os registros subiram 106% sobre o ano anterior. As severidades Critical e High cresceram 161% e já passam de metade dos novos registros. Vale lembrar que o autor tem interesse comercial na Hacktron, então o texto mistura dado e posicionamento.
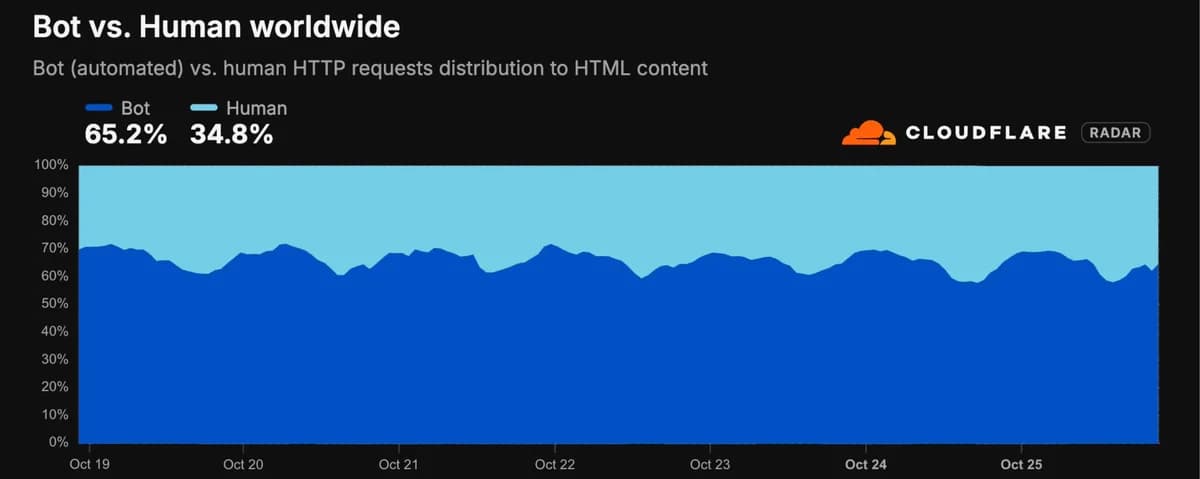
O argumento central é que CAPTCHAs, senhas e rate limits funcionavam por impor atrito humano, não por serem barreiras reais. Agentes removem esse atrito de três formas: código antigo em C e C++ deixa de ser difícil demais de auditar, ataques ficam mais baratos (a campanha HEIF Heist custou menos de 3.000 dólares em computação, segundo a Hacktron) e correções viram pistas de exploração. Citando CISA e VulnCheck, a Hacktron diz que o tempo mediano até a exploração caiu de 1,5 ano para menos 18 horas. No lado do tráfego, a HUMAN Security aponta alta de 7.851% em agentes de IA e navegadores agênticos, e a Cloudflare mediu 65,2% das requisições de páginas vindas de bots (a empresa conta qualquer requisição automatizada, não só agentes).
A proposta de reconstrução tem componentes familiares ao setor cripto: identidade que remonta a uma pessoa (passkey ou prova de conhecimento zero), autorizações estreitas e delegáveis com registro de proveniência, e protocolos tipados em vez de páginas raspadas. O resumo da notícia cita ainda identidade verificável de agentes on-chain, provas criptográficas de autorização e trilhos de pagamento máquina a máquina como o x402. Esses são caminhos defendidos pela fonte, não padrões consolidados.
O que mudou
O tema não é novo na cobertura do CEVIU. Em 10 de março de 2026, o CEVIU noticiou "Como assistentes de IA estão redefinindo os parâmetros de segurança", sobre agentes com amplo acesso a sistemas e credenciais expostas. Em 27 de março de 2026, veio "Agentes de IA quebram segurança: você precisa de IA para proteger IA", com foco em governança de atores não-humanos. Em 22 de abril de 2026, "Identidades Não-Humanas Tornam-se o Real Problema de Segurança da IA" tratou de tokens OAuth e chaves de API.
Em 17 de junho de 2026 e em 28 de setembro de 2026, o CEVIU voltou ao tema com matérias sobre os limites de frameworks tradicionais e sobre permissões de aplicativos insuficientes para agentes. Em 13 de outubro de 2026, "Ameaças em Agentes de IA: Por Que CVEs Não Cobrem Todo o Cenário" questionou a capacidade do CVE de catalogar esses riscos. A leitura anterior era sobre governança corporativa e identidade. A notícia de agora adiciona a dimensão de escala: volume de CVEs, tráfego de agentes e a proposta de infraestrutura nativa de cripto como resposta.
Por que isso importa
Para quem opera protocolos, exchanges ou carteiras, a leitura editorial é que identidade de agente e autorização delegada deixam de ser tema teórico. Se o tráfego automatizado já domina a web, controles baseados em provar que você é humano perdem sentido, e provas criptográficas ganham espaço. Ao mesmo tempo, a fonte admite que a reconstrução cria novas superfícies de ataque, e o texto vem de um investidor interessado em vender essa solução. Convém separar o diagnóstico, que tem números, da receita, que ainda é proposta.
Linha do tempo
CEVIU noticia riscos de assistentes de IA com amplo acesso e credenciais expostas.
CEVIU noticia que agentes de IA remodelam identidade, acesso e governança de atores não-humanos.
CEVIU noticia identidades não-humanas como o real problema de segurança da IA.
CEVIU noticia agentes de IA expondo limites de frameworks de cibersegurança tradicionais.
CEVIU noticia brecha crítica de segurança em sistemas corporativos revelada por agentes de IA.
CEVIU noticia que CVEs não cobrem todo o cenário de ameaças em agentes de IA.
Fonte aponta 14.939 CVEs em setembro e defende reconstruir a segurança da web para agentes.
Perguntas frequentes
Quantos CVEs foram publicados em setembro de 2026?
Segundo a fonte, foram 14.939 novos CVEs no NVD do NIST, quase quatro vezes a média mensal de 2025. De janeiro a setembro, a alta foi de 106% sobre o ano anterior. As vulnerabilidades Critical e High cresceram 161% e já são mais da metade dos registros.
Por que CAPTCHAs e rate limits falham contra agentes de IA?
Esses controles assumem que o atacante é humano e lento. Agentes resolvem desafios em milissegundos e disparam milhares de requisições por segundo. Segundo a fonte, eles funcionavam por criar atrito, não por serem barreiras reais.
O que a fonte propõe para uma web centrada em agentes?
Três frentes: uma porta de entrada própria para agentes, com APIs estáveis e credenciais curtas e restritas; identidade que remonta a uma pessoa, via passkey ou prova de conhecimento zero; e engenharia que elimine classes inteiras de bugs. O resumo da notícia cita ainda identidade on-chain de agentes e o x402 para pagamentos máquina a máquina.
Qual é o papel da Hacktron nessa história?
A Hacktron constrói agentes de IA que atuam como pentesters autônomos. Segundo a fonte, ela demonstrou uma invasão à base de código da OpenAI em menos de 72 horas. A Prototype, autora do texto, é investidora estratégica da empresa.
Fontes
- x.comfonte original
- Categoria
- CEVIU Cripto
- Publicado
- 29 de outubro de 2026
- Editoria
- CEVIU Cripto