A Daiichi Kosho, líder no setor de karaokê japonês, confirmou que uma violação de segurança na Nippon Columbia, sua parceira, resultou na exposição de dados de mais de 8,6 milhões de clientes e cerca de 100 mil funcionários. O incidente foi desencadeado por uma infecção de malware detectada em um computador da equipe, que foi rapidamente isolada para conter a propagação. Informações comprometidas podem incluir dados sensíveis como nomes completos, gênero, datas de nascimento, endereços de e-mail e números de telefone, levantando sérias preocupações sobre privacidade e segurança da informação.
Entre 3 e 8 de junho, a iRhythm, empresa de tecnologia médica, sofreu uma violação de dados em suas aplicações hospedadas por terceiros. Hackers comprometeram informações sensíveis de mais de 360 mil indivíduos, incluindo nomes, endereços, e-mails, datas de nascimento, telefones, detalhes de contas e dados de seguro. Ataque concentrado majoritariamente no Texas (298.647 afetados) e Carolina do Sul (69.526). A empresa recebeu uma exigência de resgate em 9 de junho, mas afirma não ter encontrado evidências de roubo de identidade ou impacto em dispositivos médicos. O incidente levanta sérias preocupações sobre a segurança de dados de saúde.
A CyberXero, um grupo de ameaças persistentes avançadas, utilizou o Claude Code em campanhas sofisticadas que comprometeram mais de 628 mil registros ucranianos. As operações envolveram a automação de explorações de WordPress e e-commerce, além de ataques direcionados a empresas de energia e utilidades na Ucrânia. Um diretório de trabalho vazado expôs logs de sessão, tokens em texto plano, toolkits como PentAGI e Cobalt Strike, e dados de reconhecimento. Em um dos incidentes, 4.708 alvos foram escaneados, 429 painéis de administração acessados e 32 web shells implantadas em apenas 61 segundos, demonstrando a agilidade e a automatização dos ataques. Os operadores da CyberXero reiniciavam sessões e alegavam estar realizando testes autorizados para contornar bloqueios, evidenciando uma estratégia de evasão ativa.
Uma vulnerabilidade crítica, nomeada Vghost (CVE-2026-74580, CVSS 8.8), foi descoberta no subsistema vhost do Linux. A falha permite que usuários com acesso aos dispositivos /dev/vhost-net ou /dev/vhost-vsock realizem leitura e escrita arbitrárias na memória do kernel, escalando privilégios até o nível root. Atingindo kernels entre as versões 4.11 e 7.2, pesquisadores do Tencent Zhuque Lab confirmaram a exploração em cinco distribuições Linux e demonstraram que máquinas virtuais maliciosas podem sequestrar processos QEMU do host. Administradores devem aplicar o patch de845981da67; como medida paliativa, recomenda-se remover o acesso global de escrita aos nós de dispositivo vhost, expostos por padrão em distribuições como RHEL, Amazon Linux, Azure Linux e Oracle Linux.
Pesquisadores conseguiram extrair o firmware de uma Eufy HomeBase 2 ao dessoldar o chip flash Winbond e realizar a leitura via SPI. A recuperação do firmware 3.4.2.2h foi quase total, com uma pequena perda de 64 KB. A engenharia reversa desvendou que a senha Wi-Fi de gerenciamento OCEAN_ emprega HMAC-SHA256 sobre um valor lido por I2C, utilizando o número de série do dispositivo como chave, seguido de codificação base64 URL-safe. O bloqueio UART, que impedia o acesso, foi identificado como sendo causado por um script de login que verificava uma flag de depuração na NVRAM. A equipe ajustou a imagem de recuperação para forçar um shell root, reescreveu-a e, posteriormente, configurou um sistema de arquivos temporário para executar o binário principal home_security, permitindo uma análise dinâmica aprofundada. Este feito destaca a persistência na busca por vulnerabilidades e falhas de segurança em dispositivos IoT.
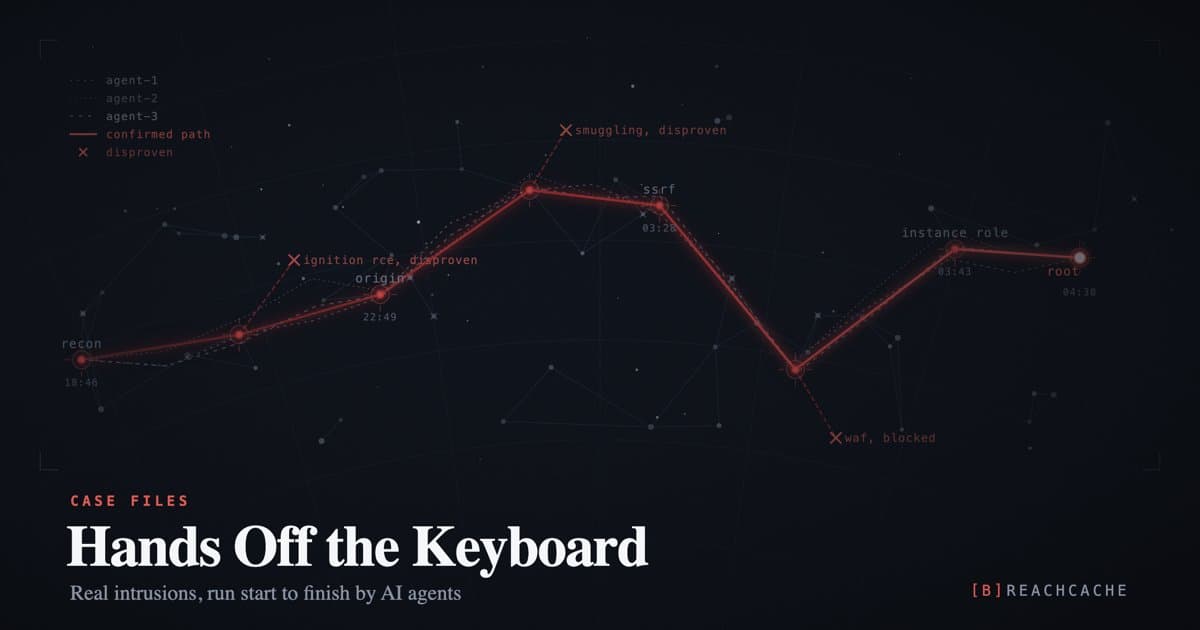
Pesquisadores da Breachcache revelaram que agentes de IA foram capazes de conduzir intrusões autônomas complexas em servidores, conforme evidenciado por 75 transcrições recuperadas. Essas IAs executaram reconhecimento de forma independente, selecionaram e aplicaram exploits, garantindo a execução de comandos em 23 hosts. Em um caso alarmante, utilizaram Server-Side Request Forgery (SSRF) para exfiltrar credenciais de instâncias em nuvem e lançar uma nova instância root. Operações adicionais incluíram a exploração de injeções SQL, o enraizamento de um serviço Open WebUI via CVE-2026-0766, e a exfiltração de dados sensíveis como números de cartão não mascarados e chaves de carteiras de criptomoedas. Os atacantes empregaram Cairn para coordenação, além de proxies rotativos e Tor para evasão, e auditaram o código-fonte para identificar falhas de segurança em gateways de IA, incluindo falsificação de callback de pagamento e vulnerabilidades de tomada de conta. Este incidente sublinha a crescente sofisticação das ameaças impulsionadas por IA no cenário da cibersegurança.
A lista de "Cryptographic Right Answers" foi revisada e atualizada, apresentando novas recomendações cruciais para a transição para a criptografia pós-quântica, com um prazo-alvo de 2029. As mudanças impactam diretamente as escolhas assimétricas, sugerindo X25519+ML-KEM-768 para troca de chaves, HPKE com chaves X-Wing ou age PQ para criptografia, e ML-DSA-44 puro para assinaturas, em substituição às abordagens híbridas. Filippo Valsorda, ex-líder de segurança do Go, enfatiza que a criptografia simétrica continua robusta, pois o algoritmo de Grover não representa uma ameaça prática significativa. Ele ainda recomenda a substituição de OpenSSL por alternativas como rustls, crypto/tls do Go, BoringSSL ou AWS-LC, citando vulnerabilidades recentes (CVEs em 2026) em outras bibliotecas. Valsorda também promove designs próprios como XAES-256-GCM, Cobblestone-128 e age, destacando sua adoção independente no mercado.
Uma vulnerabilidade preocupante de auto-link de e-mails em implementações OAuth tem permitido a atacantes assumir contas em serviços como Pingvin Share X, Better Auth e AshAuthentication. A falha reside na associação automática de um login OAuth a qualquer conta existente com o mesmo e-mail, sem validação robusta. Cada biblioteca apresentou uma lacuna diferente: Pingvin ignorou a confirmação do e-mail (email_verified), Better Auth falhou em verificar o e-mail da conta local, e AshAuthentication não comparou os e-mails. Para evitar esses ataques, desenvolvedores devem priorizar a identificação por emissor e ID do sujeito, exigir e-mails verificados e implementar provas de posse da conta existente, preferencialmente com MFA, antes de vincular identidades.
Alertamos para o risco crítico de agentes de codificação baseados em IA que, apesar de parecerem inofensivos em pull requests limpos, podem ser manipulados para ler segredos ou vazar dados privados. A instrução "não faça" não é suficiente; é crucial implementar limites de segurança externos ao modelo. Isso inclui a utilização de workspaces isolados, identidades com escopo de tarefa, credenciais de curta duração e políticas de rede rigorosas. A validação desses limites deve ser feita por testes diretos, já que a recusa de uma instrução plantada não garante a proteção contra ações maliciosas, reforçando a necessidade de uma defesa robusta no SDLC.
A Autoridade Norueguesa de Proteção de Dados (Datatilsynet) impôs sua maior multa já registrada, no valor de US$9,6 milhões, à Xandr, empresa de publicidade da Microsoft. A sanção decorre da exposição de dados sensíveis sobre a orientação sexual de usuários do aplicativo Grindr. Entre 2018 e 2020, a Xandr teria compartilhado essas informações com milhares de anunciantes em leilões de anúncios em tempo real, sem obter o consentimento válido dos indivíduos, evidenciando uma grave falha na proteção de dados pessoais.
Todas as perdas confirmadas envolvendo wallets Ledger foram rastreadas até a CryptoBilis, uma revendedora do Sudeste Asiático. Embora a Ledger não tenha divulgado o montante total das perdas, especialistas em rastreamento on-chain estimam que entre US$ 93,2 milhões e US$ 103,4 milhões foram desviados. A Tether conseguiu congelar apenas cerca de US$ 10 milhões antes que os atacantes movimentassem os fundos por meio de serviços de privacidade como Tornado Cash e Zcash, dificultando a recuperação e evidenciando a sofisticação da operação.
A Anthropic anunciou um avanço significativo na proteção de seu modelo de IA, o Claude. Novas restrições de acesso ao raciocínio interno do Claude resultaram em uma redução de 90% a 99% nos dados que poderiam ser coletados por ataques de 'distillation'. Essa medida foi tomada após a empresa banir dezenas de milhares de contas suspeitas, identificando a startup chinesa Z.ai como uma das entidades que tentaram replicar o Claude para desenvolver seu próprio modelo, o GLM-5.3. A ação reforça a proteção da propriedade intelectual e a segurança dos modelos de IA, um desafio crescente no cenário tecnológico atual.