
Pesquisadores da Hacktron IA demonstraram uma grave falha de segurança na infraestrutura da OpenAI ao explorar uma vulnerabilidade de configuração no fórum de sua comunidade. Utilizando uma ferramenta de segurança da Anthropic baseada em IA, a equipe conseguiu acesso interno privilegiado, comprometendo a conta ChatGPT de um funcionário e obtendo acesso a repositórios no GitHub. A OpenAI reconheceu a falha e efetuou um pagamento de US$ 6.500 via seu programa de bug bounty, garantindo que as vulnerabilidades foram corrigidas após o incidente.
CEVIU News - CEVIU Segurança da Informação - 21 de setembro de 2026
12 notícias21 de setembro de 2026CEVIU Segurança da Informação
Compartilhar:
🚨 CEVIU Segurança da Informação
Uma nova vulnerabilidade de execução remota de código (RCE) zero-click, batizada de Plugin4Shell, foi identificada, afetando gravemente agentes de codificação baseados em IA. A falha permite o bypass do mecanismo de SHA pinning em plugins de plataformas renomadas como Claude Code, Codex, GitHub Copilot e Gemini CLI. Embora alguns fornecedores já tenham lançado patches, dois desses agentes ainda permanecem vulneráveis, expondo desenvolvedores e sistemas a potenciais ataques sofisticados que podem comprometer a integridade e confidencialidade do código e dados manipulados por essas IAs.
Uma falha de segurança no servidor de upload da plataforma Gyazo possibilitou a execução de comandos remotos e o acesso indevido ao banco de dados por um invasor. Este incidente comprometeu 23,62 milhões de registros de usuários, incluindo hashes de senhas, IDs de sessão e tokens de integração. Além disso, 490 milhões de registros de metadados de imagens foram expostos, o que pode vincular capturas de tela a usuários específicos. A empresa Helpfeel, responsável pelo Gyazo, agiu prontamente para corrigir a vulnerabilidade, bloquear as rotas de acesso utilizadas no ataque e solicitou que os usuários alterem suas senhas para mitigar riscos adicionais.

O Google agiu rapidamente para corrigir a CVE-2026-58704, uma vulnerabilidade de autorização de modem em celulares Pixel que permitia a atacantes escalar privilégios e contornar verificações de permissão sem qualquer interação do usuário (ataque zero-click). A falha estava sendo ativamente explorada, o que levou a CISA a incluí-la em seu catálogo de Vulnerabilidades Ativamente Exploradas, exigindo que agências federais aplicassem a correção imediatamente. Embora o Google tenha reportado exploração limitada e direcionada, a urgência da atualização para todos os usuários de Pixel compatíveis é crítica para garantir a segurança dos dispositivos contra potenciais ameaças.

🚨
Alerta Crítico: Repositórios Falsos no GitHub Distribuem Novo Infostealer Rapuncel e Desativam EDRs
Pesquisadores de segurança revelaram uma campanha de malware sofisticada, onde repositórios fraudulentos no GitHub se mascaram como o LastPass Authenticator e outros 39 produtos populares. O ataque, que utiliza um Microsoft Visual Studio CoreCLR Debugger legítimo para carregar uma DLL maliciosa, dissemina o inédito infostealer 'Rapuncel'. Mais alarmante ainda, a DLL incorpora um 'matador' de EDR/Antivírus, capaz de desativar uma lista pré-definida de 145 soluções de segurança, abrindo caminho para a exfiltração de dados sem detecção. Empresas e usuários são alertados a verificar a autenticidade de repositórios e softwares baixados para evitar a infecção por esta nova ameaça.
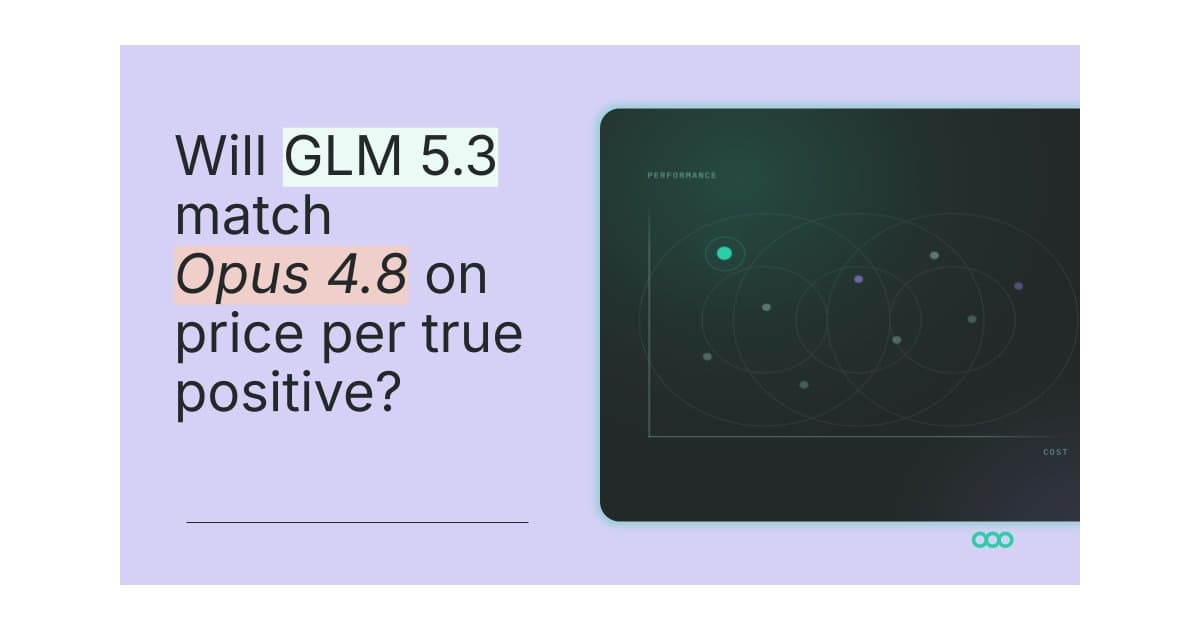
Um recente benchmark da Semgrep na detecção de vulnerabilidades IDOR (Insecure Direct Object Reference) revelou avanços significativos em modelos de linguagem. O Grok 4.6 Exacto demonstrou um desempenho similar ao Opus 4.7, mas com um custo operacional substancialmente menor, representando menos de um terço do valor. Ainda mais notável é o GLM-5.3, que se equiparou ao poderoso Opus 4.8 em resultados, porém com um custo que corresponde a apenas um sétimo. Esses dados indicam uma otimização crescente na eficiência e acessibilidade de ferramentas de IA para a cibersegurança.
🚨
Engenharia Reversa no Malwarebytes Browser Guard Desvenda Mecanismos de Detecção e Vulnerabilidades
Um pesquisador de segurança realizou engenharia reversa no Malwarebytes Browser Guard após seu próprio site ser erroneamente sinalizado como golpe. A análise aprofundada revelou as complexas camadas de defesa da extensão, incluindo bloom filters, regras heurísticas, um extenso banco de dados de URLs maliciosas, um classificador para downloads e regras específicas contra ataques como o ClickFix. Além disso, a investigação expôs uma interface de depuração interna capaz de desativar heurísticas, o que levanta preocupações sobre possíveis vetores de ataque ou manipulação do sistema de detecção.
Um guia de implementação detalha um programa de segurança de Tecnologia Operacional (OT) em seis componentes essenciais, iniciando pela descoberta de ativos e mapeamento de contexto de processos para vincular cada dispositivo ao seu respectivo processo operacional. Neste cenário, a disponibilidade e a segurança do processo são prioritárias em relação à confidencialidade. Por essa razão, a implementação de limites de acesso, monitoramento, resposta a incidentes e recuperação exige aprovação conjunta das operações. A responsabilidade por este programa deve ser de um executivo multifuncional, como um CISO ou VP de Operações, com as diretrizes NERC CIP e NIST SP 800-82 servindo como pontos de verificação, e não como o próprio design do programa.
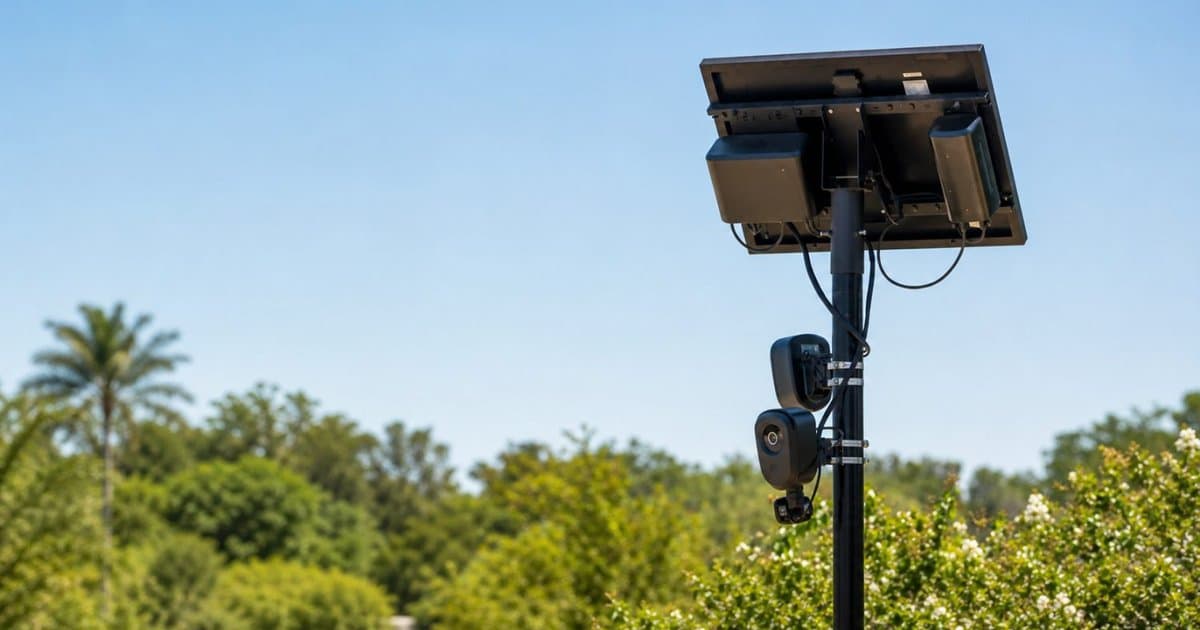
Uma câmera Flock vulnerável expôs 1,6 milhão de imagens e registros de aproximadamente 50.200 veículos durante um período de 21 dias. A falha de segurança permitiu acesso a partições Android não criptografadas que continham a chave para a criptografia das filmagens. O dispositivo comprometido, que operava cerca de 20 aplicativos personalizados, capturava sequências de imagens de veículos e permitia que mais de 2.000 agências, inclusive de outros estados, pesquisassem os dados coletados. Este incidente sublinha a importância crítica da criptografia em todos os níveis e da segurança robusta em dispositivos de monitoramento.
A OpenAI apresentou uma nova estrutura para o relato de incidentes de segurança e operacionais em seus modelos de IA, acompanhada da divulgação de seis relatórios detalhados. Estes documentos abrangem 27 resumos de casos, incluindo injeções de prompt, uso indevido de chaves de API expostas, geração de dados fictícios e uploads não autorizados, além de gravações em repositórios e compartilhamento público de arquivos. A empresa ressalta que a publicação de relatórios pode ser adiada em situações que envolvam terceiros ou vulnerabilidades não divulgadas, exigindo investigação e notificação prévia.
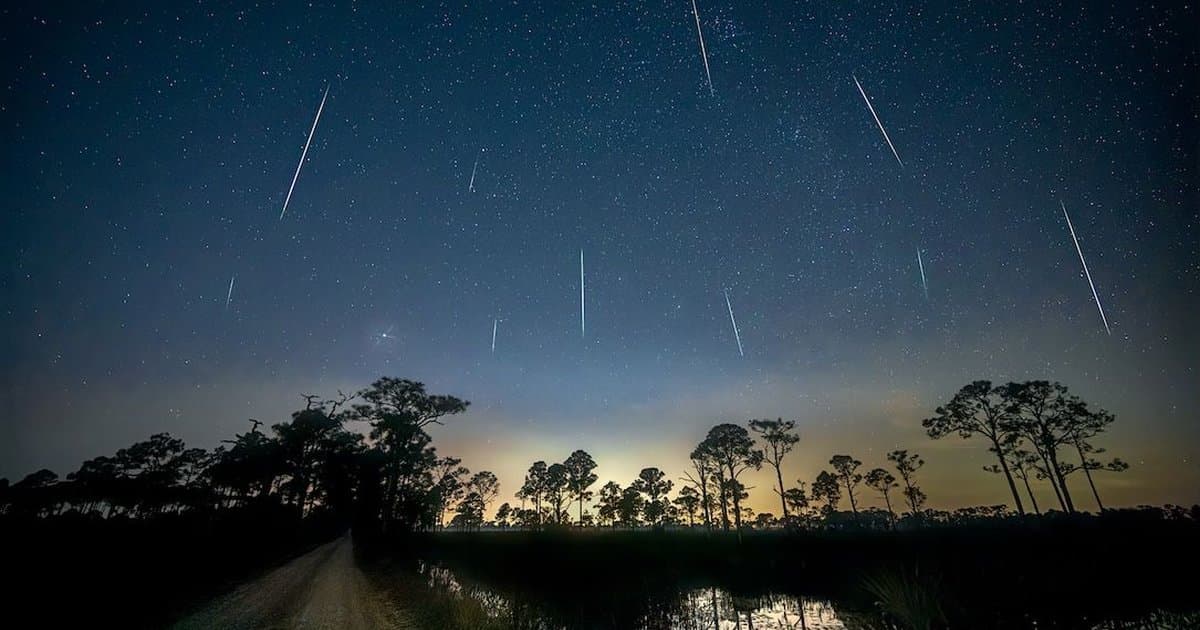
Um incidente de segurança cibernética deixou grande parte da infraestrutura web da International Meteor Organization (IMO) offline. O ataque resultou em um "golpe crítico" para as operações digitais da entidade, afetando sistemas legados e comprometendo a disponibilidade de serviços online essenciais. Especialistas investigam a extensão da violação e as medidas necessárias para restaurar a normalidade.
Uma falha crítica de execução remota de código (RCE) pré-autenticação, identificada como CVE-2026-58138, está sendo ativamente explorada por atacantes na plataforma Orkes Conductor. A vulnerabilidade permite que os invasores escapem de avaliadores GraalVM não isolados para executar comandos arbitrários no sistema operacional. Empresas que utilizam a ferramenta devem aplicar a atualização para a versão 3.30.2 imediatamente para mitigar o risco de comprometimento.
Receba as melhores notícias de tech
Conteúdo curado diariamente, direto no seu e-mail.
Conteúdo curado diariamenteDiversas categoriasCancele quando quiser