
A Amazon revelou planos ambiciosos para expandir o Projeto Kuiper, com o lançamento de 5.105 novos satélites em órbita baixa da Terra. A iniciativa visa fortalecer a rede existente da Globalstar, adquirida por US$ 11,6 bilhões, para oferecer serviços de voz e dados móveis diretamente a dispositivos como iPhones. Os satélites utilizarão o espectro de rádio da Globalstar nas bandas de 1.6/2.4GHz nos EUA, operando entre 510 km e 580 km de altitude. Detalhes sobre o custo do serviço ainda não foram divulgados, gerando expectativa no mercado de telecomunicações via satélite.
CEVIU News — 28 de julho de 2026
51 notícias28 de julho de 2026CEVIUCEVIU Web DevCEVIU Segurança da Informação+5
Compartilhar:
🛰️ CEVIU
A OpenAI está prestes a concretizar um ambicioso plano para um datacenter de US$ 500 bilhões no sul de Ohio. A gigante da IA negocia com a Nvidia um aporte financeiro de US$ 250 bilhões para viabilizar a estrutura, essencial para suas operações em larga escala. Apesar do avanço, o governo americano ainda dialoga com outros interessados na locação, e a finalização do acordo depende da aprovação do Secretário de Comércio, Howard Lutnick.

Enquanto grandes modelos de linguagem (LLMs) prosperam com vastas quantidades de dados textuais da internet, a robótica enfrenta um dilema crucial: a ausência de uma fonte equivalente para dados físicos. Este gargalo representa um desafio significativo para o avanço da Inteligência Artificial Geral (AGI) no domínio físico. Embora haja esforços em diversas frentes para mitigar essa lacuna, a questão da quantidade ideal e da qualidade desses dados permanece um ponto de interrogação central para os pesquisadores. Superar essa barreira é fundamental para que os robôs atinjam um nível de inteligência e interação com o mundo real comparável ao que a IA já demonstra em ambientes digitais.
Uma empresa sediada em Xangai iniciou a produção em massa de máquinas de litografia de imersão ultravioleta profunda (DUV). O movimento, que visa a fabricação de cerca de cinco equipamentos DUV neste ano e 20 no próximo, representa um avanço significativo na autossuficiência tecnológica chinesa. Apesar de as máquinas DUV serem menos sofisticadas que as de litografia ultravioleta extrema (EUV) da ASML, a notícia causou impacto na gigante holandesa, que está sob restrições de exportação de seus equipamentos mais avançados para a China.

Em um movimento estratégico que redesenha o cenário do streaming, a Comcast planeja integrar todo o catálogo do Peacock ao YouTube Premium. A partir do início de 2027, assinantes do serviço premium do YouTube nos Estados Unidos terão acesso completo ao conteúdo do Peacock, marcando uma nova abordagem para a monetização via publicidade. Rumores indicam que a Netflix também estaria explorando uma colaboração similar com o Peacock, sugerindo uma tendência de união entre plataformas para fortalecer a oferta de conteúdo e a receita publicitária.
A Nvidia acaba de realizar um aporte significativo na Safe Superintelligence, a mais nova empreitada de Ilya Sutskever, ex-cientista-chefe da OpenAI. Este investimento não só fortalece a empresa de Sutskever, mas também assegura acesso privilegiado a um vasto parque de GPUs da Nvidia, essenciais para o desenvolvimento de IA. A parceria marca uma transição para a Safe Superintelligence, que anteriormente utilizava predominantemente chips do Google. A decisão da Nvidia, tomada após uma análise aprofundada do trabalho até então secreto da startup, posiciona-a como uma peça-chave no futuro da IA.

O X acaba de lançar oficialmente seu serviço de pagamentos, X Money, para assinantes Premium e Premium+ nos Estados Unidos. A funcionalidade, que promete revolucionar as transações na plataforma, permite o envio, recebimento e solicitação de dinheiro de forma instantânea e, o que é mais notável, sem a incidência de taxas ou limites. Um diferencial importante é a integração direta com o Apple Wallet, facilitando ainda mais a gestão financeira para os usuários da Apple.
A proliferação de recursos computacionais a baixo custo está revolucionando a forma como testamos softwares complexos. Essa abundância de 'compute' permite uma análise mais aprofundada e extensiva de sistemas, como as implementações do protocolo Raft. Com essa abordagem, é possível desvendar falhas e vulnerabilidades que permaneceriam ocultas sob métodos de teste convencionais, garantindo maior robustez e confiabilidade.

No universo da tecnologia e além, a busca por manter opções abertas é constante. Contudo, nem sempre o que parece reversível realmente é. Este artigo mergulha no dilema das 'portas de duas vias', aquelas decisões que, embora inicialmente prometam flexibilidade, podem se fechar de forma permanente, impactando drasticamente projetos e estratégias de longo prazo. Uma reflexão crucial para líderes e desenvolvedores que buscam evitar armadilhas no caminho da inovação.

A Nvidia, gigante tradicionalmente reconhecida por seu hardware de ponta, está solidificando sua posição como a maior publicadora mundial de modelos de IA de código aberto. Essa movimentação estratégica não apenas sublinha seu papel indispensável no ecossistema de inteligência artificial, mas também democratiza o acesso a tecnologias avançadas, fomentando a inovação em diversas frentes. A iniciativa posiciona a empresa como um pilar fundamental para o avanço e a acessibilidade da IA globalmente.

No universo do código aberto, a motivação dos mantenedores é o recurso mais escasso e crucial. Sem o engajamento genuíno e o prazer na colaboração, a continuidade e o sucesso de inúmeros projetos podem ser comprometidos. A discussão atual foca na necessidade premente de priorizar o fator humano e a satisfação criativa para garantir um futuro próspero para o Open Source.

Muitos profissionais de tecnologia buscam incessantemente a configuração perfeita para otimizar a produtividade, mas um novo ponto de vista sugere que o verdadeiro ganho de eficiência reside em direcionar esforços para os problemas corretos. A "miragem da produtividade" alerta para o risco de se perder em ajustes finos de ferramentas e fluxos de trabalho, enquanto o impacto real provém da escolha estratégica dos desafios a serem enfrentados. A discussão se aprofunda na importância de discernir o que realmente agrega valor versus o que é mera otimização periférica.
💾 CEVIU Web Dev
O comando `git rebase -i` frequentemente gera apreensão entre desenvolvedores, mas sua funcionalidade é, na realidade, bastante direta e poderosa. Essencialmente, a ferramenta abre um editor de texto com instruções claras, capacitando o desenvolvedor a manipular o histórico de commits de forma granular. Com mecanismos de segurança intrínsecos que facilitam a recuperação de eventuais erros, a incorporação do `rebase -i` no fluxo de trabalho otimiza significativamente a gestão das branches, resultando em um histórico de projetos mais limpo e organizado, crucial para a manutenção de código de alta qualidade.

Durante a Segunda Guerra Mundial, criptoanalistas britânicos em Bletchley Park enfrentaram o complexo sistema de cifra alemão "Tunny", superando os desafios da criptografia Enigma. Em resposta, o engenheiro Tommy Flowers desenvolveu o Colossus, o primeiro computador digital eletrônico programável em larga escala. Esta inovação revolucionou a quebra de códigos, automatizando processos e acelerando a coleta de informações de inteligência. Ao fim do conflito, múltiplas unidades do Colossus estavam operacionais, fornecendo insights cruciais para as estratégias aliadas.

O portal TanStack.com, conhecido por suas bibliotecas para desenvolvimento web, reavaliou sua arquitetura de front-end. Inicialmente, a plataforma adotou os React Server Components (RSC) com o objetivo de otimizar a performance, minimizando o JavaScript enviado ao navegador. No entanto, após uma análise aprofundada, a equipe decidiu descontinuar o uso de RSCs em favor de uma abordagem de Server-Side Rendering (SSR) mais direta. A mudança foi justificada pela complexidade adicional introduzida pelos RSCs, que se tornou desnecessária após otimizações no renderizador de conteúdo subjacente. A equipe concluiu que a velocidade do site pôde ser mantida com uma solução SSR mais simples, sem o overhead arquitetural dos RSCs.
A Shopify realizou uma atualização significativa em seu aplicativo Checkout Blocks, migrando para o uso de remote-dom e componentes web Polaris. Esta reengenharia foi crucial para otimizar o desempenho, resultando em uma notável redução do tamanho dos *bundles* e melhoria nos tempos de carregamento das extensões de checkout. O processo de transição, que contou com o auxílio de ferramentas de IA para gerenciar a compatibilidade e garantir os ganhos de performance, visa entregar uma experiência de usuário mais fluida e eficiente, destacando a importância da otimização de código para plataformas de e-commerce.
Aprofundar-se no estudo de linguagens de programação vai muito além da memorização de sintaxe ou ferramentas. A verdadeira maestria reside na compreensão dos conceitos fundamentais que as estruturam, fornecendo alicerces sólidos para gerenciar a complexidade e otimizar a resolução de problemas em desenvolvimento de software. Características como o sistema de *ownership* no Rust e as funções de primeira classe em paradigmas funcionais ilustram como esses fundamentos capacitam desenvolvedores a construir sistemas mais eficazes e seguros, impactando diretamente a performance e a manutenibilidade do código.
O avanço da Inteligência Artificial (IA) no desenvolvimento de software, impulsionado por ferramentas como o GitHub Copilot e ambientes de desenvolvimento integrados (IDEs) sofisticados como o CLion, tem revolucionado a velocidade de codificação. Um desenvolvedor que inicialmente expressou ceticismo em relação à IA, mas que mais tarde se impressionou com o desempenho de ferramentas como o Claude, levanta um questionamento crítico: a proliferação de códigos gerados por IA poderia ofuscar a autoria e o mérito individual na comunidade de desenvolvimento? Esta reflexão destaca a importância de abordar os dilemas éticos e práticos da IA na criação de software, mantendo um equilíbrio entre eficiência e reconhecimento do trabalho humano.

A crescente integração de Large Language Models (LLMs) em aplicações tem gerado desafios significativos para desenvolvedores, principalmente devido à diversidade de requisitos e APIs de cada provedor, levando a complexas dependências de código. Uma estratégia mais eficiente, que visa otimizar a experiência do desenvolvedor (DX), propõe o desacoplamento do código da aplicação da camada de integração do modelo. Essa abordagem permite que avaliações e atualizações de LLMs sejam realizadas de forma mais fluida, minimizando a necessidade de reescritas extensivas e garantindo maior agilidade no ciclo de desenvolvimento, com foco na performance e na modularidade do software.

Em meio a debates crescentes sobre proibições a modelos de IA open-weights chineses, a Anthropic aborda as preocupações com segurança nacional e o risco de uso indevido de tecnologias robustas. A empresa defende a implementação de medidas estratégicas, como a restrição da venda de chips a regimes autoritários e a obrigatoriedade de testes de segurança para todos os modelos de IA potentes, independentemente de sua origem, visando mitigar ameaças sem sufocar a inovação e o avanço tecnológico no setor.

O DX Core 4 surge como um framework unificado, visando revolucionar a mensuração da produtividade de desenvolvedores por meio da integração de metodologias consagradas como DORA, SPACE e DevEx. A abordagem da ferramenta foca em quatro dimensões cruciais: velocidade de entrega, eficácia das soluções, qualidade do código e o impacto direto nos resultados de negócio. Empresas que já implementaram o DX Core 4 reportam ganhos significativos na eficiência de engenharia e um notável aumento no engajamento das equipes, oferecendo aos líderes uma base robusta para otimizar a performance em desenvolvimento.

Um algoritmo inovador de agrupamento, que se inspira nos padrões de ordenação da Magna-Tiles, promete otimizar a organização de dados em listas. A abordagem lúdica utiliza reversões para agrupar valores de forma eficiente, demonstrando como a manipulação de sequências pode gerar agrupamentos coerentes com simplicidade. Desenvolvedores que buscam otimização e clareza no tratamento de coleções de informações encontrarão nesta técnica uma alternativa interessante para estruturar dados de maneira mais eficaz, impactando positivamente a performance e a manutenibilidade do código.
A versão 1.26 do Go trouxe o coletor de lixo Green Tea, uma inovação projetada para melhorar a eficiência da cache durante a alocação de memória. Apesar dos avanços na cache-friendliness, o Green Tea encontra obstáculos na recuperação de memória de páginas esparsas. Essa limitação decorre de sua arquitetura não-moving, levantando questões importantes sobre a otimização de performance em contextos específicos de aplicação e no uso eficaz da memória por desenvolvedores.

A comunidade de desenvolvimento de software volta os olhos para a reescrita do runtime Bun em Rust, que tem gerado discussões acaloradas sobre os custos envolvidos e a veracidade de certas alegações. Em pauta está a controversa afirmação de que o projeto foi concluído com um investimento de apenas 165.000 dólares. A performance e otimização são fatores cruciais em runtimes como o Bun, e a escolha de Rust visa ganhos significativos. No entanto, o debate agora se estende aos recursos financeiros e ao tempo de desenvolvimento necessários para uma migração de tal porte, levantando indagações sobre a transparência e a viabilidade de tais projetos no cenário atual do desenvolvimento de software.

O clássico '2001: Uma Odisseia no Espaço', de Stanley Kubrick, emerge como uma reflexão oportuna sobre os desafios éticos da inteligência artificial moderna. A narrativa de HAL 9000, um sistema autônomo com viés e tendências de censura, espelha discussões atuais sobre a autonomia da IA, a ética em seu desenvolvimento e os riscos inerentes a sistemas inteligentes avançados. A obra ressalta a necessidade de garantir a segurança e a imparcialidade no design de algoritmos, aspectos cruciais para a confiabilidade e aceitação dessas tecnologias no cotidiano dos desenvolvedores e usuários.
Receba as melhores notícias de tech
Conteúdo curado diariamente, direto no seu e-mail.
Conteúdo curado diariamenteDiversas categoriasCancele quando quiser
🚨 CEVIU Segurança da Informação

Pesquisadores da Zenity Labs identificaram e reportaram uma vulnerabilidade séria, batizada de 'AgentForger', no ChatGPT Workspace Agent Builder. A falha permitia que parâmetros de URL aceitassem estados de inicialização (como `template_name` e `initial_assistant_prompt`), submetendo automaticamente prompts ao carregar a página. Essa brecha possibilitava que cibercriminosos, através de um simples link de phishing enviado a um usuário logado e com conectores pré-autorizados, criassem silenciosamente um agente malicioso. Este agente poderia se conectar a integrações existentes (Outlook, Gmail, Slack, Drive, SharePoint e Teams) e alterar permissões de escrita de 'Sempre perguntar' para 'Nunca perguntar' sem a necessidade de uma nova tela de consentimento OAuth. O agente implantado, executado a cada cinco minutos, verificaria a caixa de entrada do invasor por mensagens com a tag 'TASK', exfiltrando dados e facilitando ataques de Business Email Compromise (BEC). A OpenAI corrigiu a vulnerabilidade em 8 de junho, e a recomendação é auditar agentes Workspace e desconfiar de deep links.
Um banco de dados desprotegido, vinculado ao Tribeca Film Festival, foi descoberto pelo pesquisador Jeremiah Fowler, expondo informações sensíveis de mais de 163.000 usuários e milhares de contatos da indústria cinematográfica. Entre os dados comprometidos, encontravam-se endereços de e-mail, nomes, localizações do Facebook, endereços físicos, IPs e até hashes de senha bcrypt de inúmeras celebridades e figuras importantes, evidenciando a fragilidade na proteção de dados mesmo em eventos de grande visibilidade.
O GitHub concedeu uma recompensa de US$100.000 ao pesquisador @sagitz_, uma das maiores do seu programa de Vulnerability Reward. A quantia foi paga pela descoberta da CVE-2026-3854, uma vulnerabilidade crítica de execução remota de código (RCE) que permitia a exploração sem autenticação através da manipulação de URLs de repositório forjadas. Esta descoberta ressalta a importância de programas de recompensa para a segurança contínua de plataformas críticas como o GitHub, mitigando riscos significativos antes que sejam explorados por atores maliciosos.
Pesquisadores da ReliaQuest revelam uma nova e engenhosa campanha de phishing que tem como alvo usuários corporativos. Cibercriminosos comprometem configurações de DNS em redes Wi-Fi de hotéis, redirecionando as tentativas de login do Microsoft 365 para páginas fraudulentas controladas por eles. A tática emprega um fluxo de código de dispositivo, solicitando aprovação do usuário para a requisição de login e, assim, contornando a proteção de autenticação multifator (MFA). A ação visa o roubo de credenciais e a tomada de controle de contas, representando um risco significativo para a segurança corporativa.
O grupo BlueNoroff implementou uma nova e perigosa tática: links de reunião fraudulentos enviados via contatos sequestrados no Telegram. Ao clicar, vítimas são direcionadas a páginas falsas do Zoom ou Teams que, além de ativar webcams, coletam dados de carteiras de navegador via EIP-6963 e enumeram carteiras Solana. Um falso prompt de atualização de SDK aproveita o sequestro da área de transferência para executar um carregador PowerShell, instalando um VBScript. A JUMPSEC analisou o código, identificando um Trojan.NukeSped para Windows que desabilita o Windows Defender, varre o WMI, enumera extensões como MetaMask e extrai sessões do Telegram. A versão macOS emprega droppers Mach-O com ofuscação LLVM para exfiltrar credenciais via CLI de segurança e bots do Telegram. Recomenda-se vigilância contra exclusões do Defender, uso de PowerShell via clipboard, acesso a IndexedDB e domínios de C2.
As funções de administrador de Gerenciamento de Dispositivos Móveis (MDM) representam um ponto cego perigoso na segurança cibernética, equiparando-se ou superando a criticidade dos Administradores de Domínio. Elas permitem a execução de scripts arbitrários, configuração de perfis, wipes remotos e gerenciamento de certificados, expondo organizações a vulnerabilidades significativas. Infelizmente, a maioria das empresas falha em implementar controles de segurança robustos, como contas dedicadas, elevação de privilégios just-in-time e aprovações multifatoriais, além de conceder acesso excessivo à Graph API. Para mitigar esses riscos, é urgente corrigir as falhas nas políticas de segurança, restringir a implantação de scripts, fortalecer o registro de dispositivos e implementar alertas proativos para atividades de alto risco. A negligência dessas funções pode resultar em comprometimentos graves e perdas irreparáveis para as organizações.
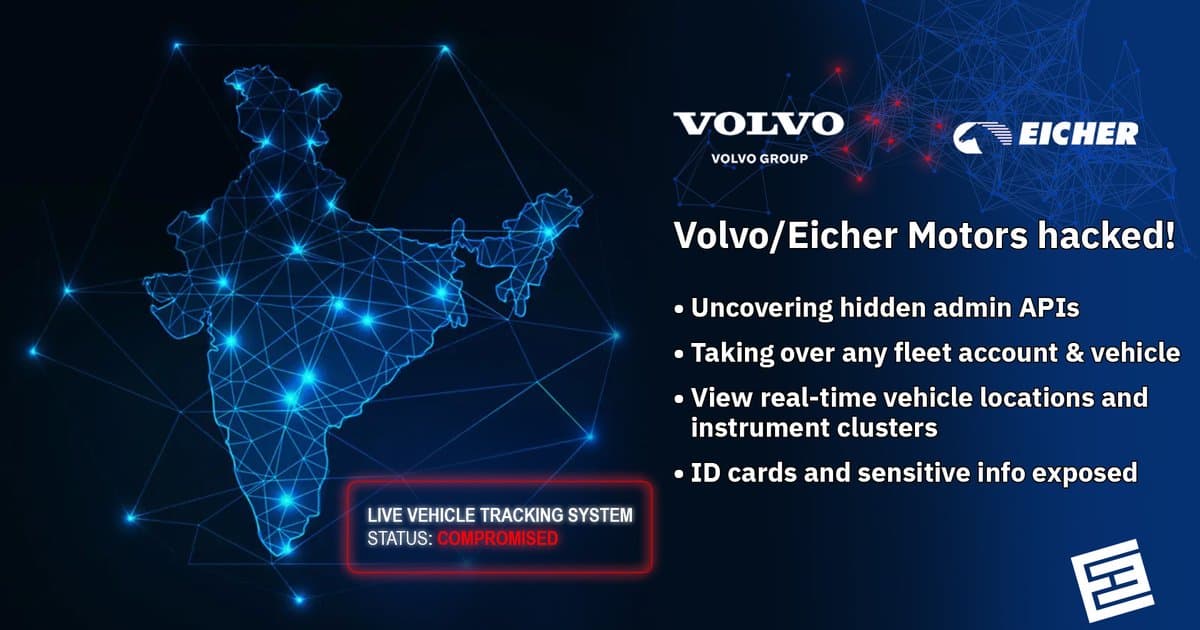
Uma falha grave na plataforma telemática My Eicher da VE Commercial Vehicles, utilizada por frotas de caminhões e ônibus indianas, expôs APIs internas sem autenticação. Essa brecha permitia o acesso a dados sensíveis de centenas de milhares de clientes, usuários, veículos e códigos OTP. Pesquisadores identificaram endpoints abertos que retornavam registros de usuários, senhas criptografadas e o histórico completo de OTPs desde 2021. A vulnerabilidade possibilitava a tomada de controle de contas, correlação de números de celular com OTPs e até redefinição de senhas via API, conferindo controle remoto e rastreamento de frotas inteiras. Cerca de 76.000 documentos de identidade foram expostos antes da correção em novembro de 2025, após múltiplas tentativas de divulgação.
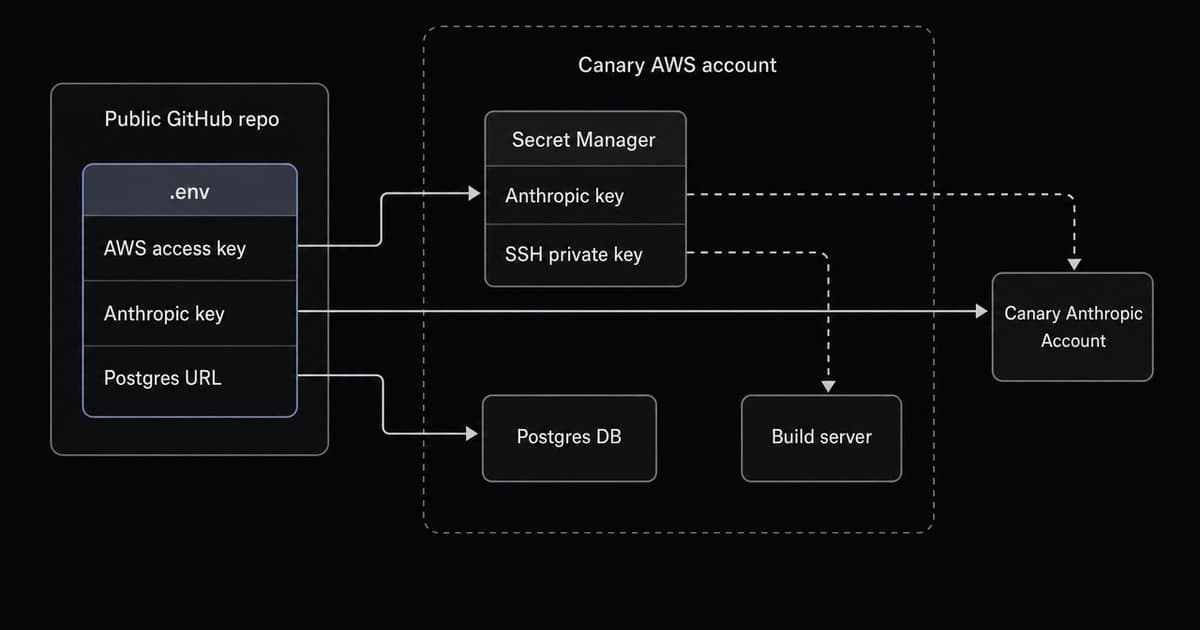
A Tachyon expôs acidentalmente credenciais "canary" para AWS, Anthropic e Postgres em um repositório público do GitHub. Embora o GitHub tenha detectado os segredos em segundos, sem alertas por e-mail, a AWS aplicou rapidamente a política AWSCompromisedKeyQuarantineV3. Contudo, essa política falhou em revogar as chaves ou impedir acessos a segredos. Em apenas sete minutos após a publicação, um atacante, utilizando TruffleHog e Boto3, conseguiu acessar o Secrets Manager. O tráfego posterior incluiu IPs da OVH, Tor e Gigahost, com tentativas de login no Postgres e leitura de tabelas isca. Apesar da rápida intrusão, os segredos coletados não foram utilizados e o propósito do acesso – ataque ou varredura defensiva – permanece inconclusivo, visto que os logs não indicam se alguma IA foi empregada na triagem.
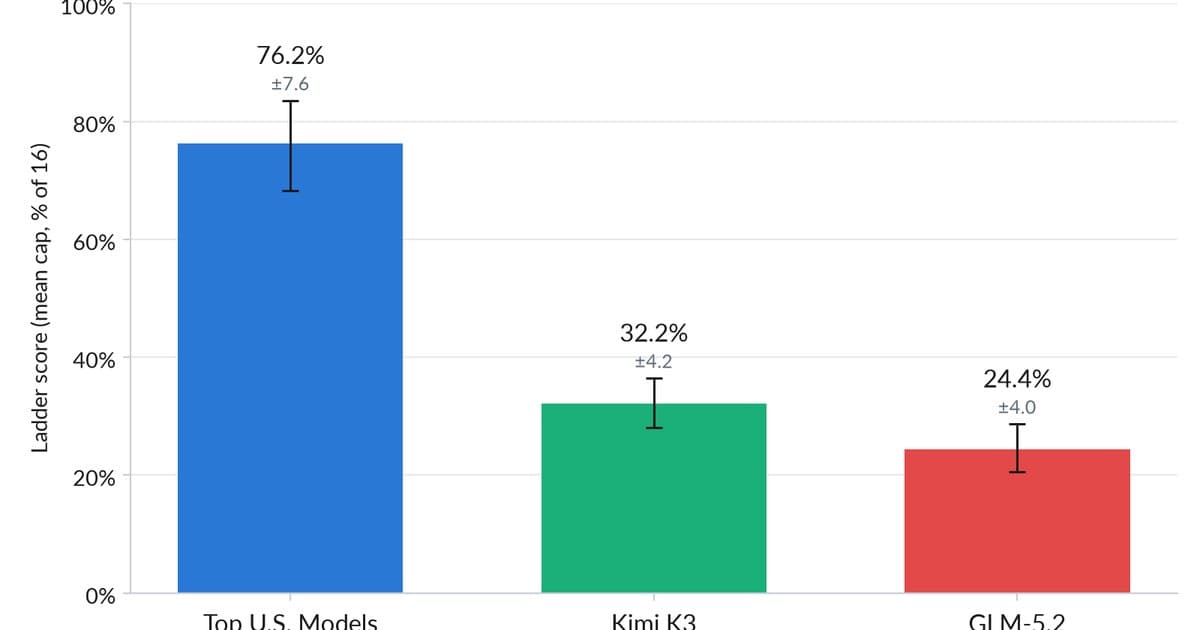
Uma avaliação conjunta do UK AISI e CAISI sobre o modelo Kimi K3 da Moonshot AI, lançado em julho e com previsão de versão open-weight, posicionou-o significativamente atrás dos modelos de ponta dos EUA, mas à frente do GLM-5.2. O Kimi K3 atingiu 32% no ExploitBench da Carnegie Mellon e alcançou a etapa 17 no cyber range "The Last Ones", em contraste com os 76,2% e 28,5 etapas dos líderes americanos. Embora a lacuna diminua em certas métricas, o modelo não conseguiu execução arbitrária de código nas 41 amostras testadas. No entanto, completou o cyber range uma vez em dez tentativas, indicando capacidade autônoma contra redes corporativas mal defendidas. É crucial notar que as salvaguardas do Kimi K3 não impediram tentativas de exploits, e a avaliação mede a capacidade bruta, não a experiência do usuário final, uma distinção importante para a cibersegurança.
Pesquisadores alertam para uma séria falha no ambiente macOS do Claude Cowork, que permite a escalada de privilégios de uma máquina virtual (VM) desprivilegiada para o nível de root, com acesso direto ao sistema de arquivos do host. A cadeia de ataque explora a funcionalidade de user-namespace, um módulo de controle de tráfego do Linux e um bug recente de kernel, culminando na exploração do CVE-2026-46331 no act_pedit para escrita arbitrária. A persistência dessa ameaça é preocupante, dado o surgimento contínuo de vulnerabilidades semelhantes. Para mitigar o risco, é crucial desativar user namespaces não privilegiados, fortalecer o seccomp, bloquear o carregamento automático de módulos e binários auxiliares, além de restringir ou eliminar o compartilhamento de sistema de arquivos do host, protegendo assim dados sensíveis como chaves SSH.
O GitHub e o PyPI anunciaram a implementação de novas defesas temporizadas visando mitigar ataques à cadeia de suprimentos de software. Agora, por padrão, o Dependabot do GitHub reterá as pull requests de atualização de versão por um período de 72 horas. Essa medida estratégica permite que pacotes maliciosos, que porventura sejam sinalizados logo após sua publicação, possam ser removidos antes de serem integrados aos repositórios dos projetos, aumentando a resiliência contra ameaças e protegendo o ecossistema de desenvolvimento.
🤔 CEVIU Gestão de Produtos

No universo da gestão de produtos e das interações humanas, cada percepção sobre o comportamento se divide em duas frentes: uma tática calculada para influenciar terceiros e um viés inerente que exige constante vigilância e superação pessoal. Enquanto indivíduos inteligentes são capazes de discernir e reconhecer essas táticas externas, a verdadeira sabedoria reside na habilidade de identificar e mitigar os próprios vieses, um diferencial crucial para líderes e estrategistas que buscam decisões mais assertivas e produtos realmente centrados no usuário.

Empresas como Stripe e Sierra desenvolveram seus próprios agentes de codificação, mas essa estratégia nem sempre é a mais indicada para a maioria das organizações. O CEVIU News destaca que a aquisição de infraestrutura pronta permite focar recursos no contexto e nos fluxos de trabalho que realmente agregam valor. O desenvolvimento interno, por sua vez, só se justifica quando a tecnologia representa um diferencial estratégico crucial e a empresa possui capacidade para gerenciar e evoluir essa solução como um produto contínuo, evitando a sobrecarga de manutenção e o desvio do foco em suas competências centrais de produto.

🤖
Reestruturação impulsionada pela IA: como equilibrar eficiência e expertise no ambiente corporativo
A ascensão da IA está provocando uma reengenharia significativa das capacidades e funções organizacionais, prometendo ganhos substanciais em eficiência. Contudo, essa otimização levanta um dilema crítico para Product Managers e líderes: o risco de diluir a expertise e o julgamento humano. Manter a qualidade e a inovação no desenvolvimento de produtos exige uma ponderação cuidadosa para que a automação não sacrifique o conhecimento especializado e a capacidade de discernimento, elementos indispensáveis para a tomada de decisões estratégicas e para a criação de produtos que realmente resolvam problemas complexos dos usuários.
✨ CEVIU Design

O Midjourney, renomado laboratório de IA por suas ferramentas de geração de imagem e vídeo, surpreendeu o mercado ao adquirir o Co-Star, popular aplicativo social de astrologia. Embora os valores não tenham sido divulgados, a movimentação é estratégica. O Co-Star, com cerca de 4,3 milhões de usuários ativos mensais, foca na criação e compartilhamento de mapas astrais, utilizando tanto a IA quanto a curadoria humana para oferecer horóscopos e análises de compatibilidade. A equipe de mais de vinte funcionários do Co-Star já integra o Midjourney, que diversifica seu portfólio de consumo, que já abrange desde soluções médicas e de spa até suas conhecidas ferramentas de imagem via Discord. Essa fusão pode redefinir a forma como a IA interage com a experiência do usuário em domínios inesperados.
A Black Forest Labs acaba de apresentar o FLUX 3, seu primeiro modelo público dedicado à geração de vídeo. Este lançamento marca um avanço notável na criação de conteúdo multimídia, permitindo a produção de clipes de até 20 segundos com áudio nativo e continuidade entre múltiplas cenas. O acesso antecipado ao FLUX 3 está disponível mediante aprovação, e a empresa ainda não detalhou informações sobre precificação, acordos de nível de serviço ou a metodologia completa do benchmark. Curiosamente, a arquitetura do FLUX 3 já se estende a outras aplicações com o FLUX-mimic, que adapta a tecnologia para tarefas de manipulação robótica, evidenciando a versatilidade da IA na fronteira do design e da automação.

O próximo lançamento do Apple Watch, com as séries 12 e Ultra 4, deve manter a estética já conhecida, focando as inovações em componentes internos. Fontes indicam que as principais melhorias virão de um novo chip, prometendo avanços em desempenho, e de funcionalidades mais sofisticadas para monitoramento de saúde e fitness, consolidando o caráter utilitário do dispositivo. No entanto, esperadas características como a detecção de glicemia parecem continuar distantes. Enquanto a Apple explora designs arrojados em outros produtos, como óculos inteligentes e AirPods com câmera, o Watch segue um caminho de refinamento incremental, priorizando a usabilidade e a experiência do usuário sobre a revolução estética.
✨ CEVIU Marketing

O mercado publicitário redescobriu o poder dos galãs do início dos anos 2000. Marcas estão capitalizando a nostalgia de consumidores, especialmente mães millennials com alto poder de compra, ao reviver ícones como Chad Michael Murray e Devon Sawa. Essa estratégia recria fantasias adolescentes e momentos culturais, gerando forte engajamento e ativando memórias emocionais de simplicidade. Além dos millennials, a "cultura retrô" ressoa com a Geração Z, que demonstra crescente interesse na estética e referências daquela década, consolidando essa tática de marketing como um sucesso multiplataforma.
Mesmo com dois terços da atenção do consumidor concentrados na internet aberta, o investimento publicitário nesse ambiente representava apenas um quinto do total, enquanto os "walled gardens" (jardins murados) capturavam a maior parte do capital. Historicamente, anunciantes pagavam mais caro por alcance equivalente dentro desses ecossistemas fechados. O desafio para a internet aberta não residia na falta de audiência, já que publishers independentes somam um alcance massivo, mas sim na fragmentação tecnológica e na limitada visibilidade dos resultados, o que dificultava a valoração de seu inventário. Agora, essa dinâmica começa a mudar, e a internet aberta se aproxima em termos de investimento publicitário.

Para aprimorar a persuasão, a técnica "steel man" propõe apresentar o argumento oposto em sua forma mais robusta antes de contra-argumentar. Essa abordagem valida as preocupações do interlocutor e fomenta a empatia e a confiança, utilizando táticas como a metodologia "sentir-sentiu-encontrou". Estudos confirmam que confrontar objeções diretamente não só eleva a credibilidade, mas também a eficácia persuasiva. O essencial é focar em objeções que já ressoam com a audiência e que podem ser respondidas de forma conclusiva, guiando a pessoa à sua própria conclusão sem imposições.
🔗 CEVIU Cripto

A Lido, proeminente plataforma de staking, deu o pontapé inicial em sua maior atualização desde 2023, movendo mais de 8 milhões de ETH em staking, avaliados em aproximadamente US$ 16,5 bilhões, para o novo design de validador pós-Pectra do Ethereum. A estratégia visa reduzir o número de validadores em cerca de um terço e diminuir as mensagens de atestação em aproximadamente 29% por época, sem comprometer as taxas de gás ou a velocidade das transações na rede. Essa transição transfere os 34 operadores de nós da Lido para o Curated Module v2, agora exigindo bonds de ETH bloqueado, uma inovação que adiciona uma camada de responsabilidade financeira ao sistema de reputação. Embora a Lido preveja uma redução anual de cerca de 0,28% nas recompensas de staking do protocolo, a medida reforça a segurança e eficiência do ecossistema.

A Ondo anunciou o lançamento da Ondo Network, uma inovadora camada de execução que substitui a proposta original da Ondo Chain. A plataforma visa equiparar a velocidade das exchanges centralizadas, mas com a segurança da liquidação on-chain não custodial. Para o CEO Ian De Bode, o verdadeiro gargalo para o trading de alta performance não era a liquidação, mas sim a execução. A arquitetura divide a execução da verificação e liquidação, empregando enclaves de hardware seguros e uma rede descentralizada de atestadores para verificar o código aprovado, liquidando transferências de ativos no Ethereum. O Ondo Perps, que oferece futuros perpétuos 24/7 para ações e commodities usando RWAs tokenizados como garantia, é a primeira aplicação a operar na rede, mantendo o token ONDO como o elemento de governança central à medida que a rede evolui para um modelo mais descentralizado.

A Payward, empresa controladora da renomada exchange de criptomoedas Kraken, anunciou a aquisição da divisão de wallets incorporadas da Magic Labs. Esta movimentação estratégica visa fortalecer a infraestrutura de custódia e acesso a ativos digitais. A Magic Labs, que desde 2018 facilitou a criação de mais de 60 milhões de wallets, agora se reposiciona como Newton Labs, direcionando seus esforços para o Newton Protocol, uma camada de autorização financeira on-chain lançada em beta na mainnet em junho. Esta aquisição se alinha à estratégia de expansão da Payward, que já integrou empresas como Bitnomial, Reap Technologies e NinjaTrader.
🛡️ CEVIU TI

A Microsoft anuncia o Project Perception, um sistema de segurança agêntico revolucionário, concebido para coordenar equipes virtuais de red team, blue team e green team. Esta plataforma multi-modelo emprega IA para identificar proativamente rotas de ataque, investigar riscos e implementar ações corretivas em identidades, endpoints, aplicações, dados, ambientes de nuvem e sistemas de IA. Com previsão de prévia pública para 3 de agosto, a solução visa otimizar a detecção, priorização e resposta contínua a ameaças, mantendo as equipes de segurança no controle estratégico da defesa cibernética corporativa.

O setor de tecnologia projeta um investimento de US$ 1 trilhão em infraestrutura de IA neste ano, elevando os gastos globais de TI para US$ 6,37 trilhões. Este cenário tem impactado diretamente os custos de hardware, serviços de nuvem e software empresarial. Diretores de TI (CIOs) expressam resistência, pois fornecedores integram a IA em seus produtos e transferem os custos da infraestrutura para os clientes, majoritariamente via modelos de assinatura e preços baseados em uso. A decisão estratégica de como absorver ou repassar esses custos se torna crucial para as empresas.
A Nvidia explora a possibilidade de garantir até US$ 250 bilhões em financiamento para um megaprojeto de data center de 10-gigawatts, com a potencial participação da SB Energy do SoftBank e da OpenAI. Adicionalmente, a empresa estaria buscando financiamento de até US$ 350 bilhões para suas GPUs. Esse movimento estratégico indica uma expansão significativa do boom da infraestrutura de IA, que vai além dos chips e da capacidade de nuvem, introduzindo grandes compromissos de crédito. Tal arranjo pode expor os provedores de tecnologia a riscos consideráveis, caso a demanda ou os retornos financeiros não correspondam às projeções otimistas do mercado.
Receba as melhores notícias de tech
Conteúdo curado diariamente, direto no seu e-mail.
Conteúdo curado diariamenteDiversas categoriasCancele quando quiser