
Construindo Ferramentas Seguras e Confiáveis para Agentes de IA: O Guia Essencial para Desenvolvedores
Aprofundamento CEVIU
Aprofundamento
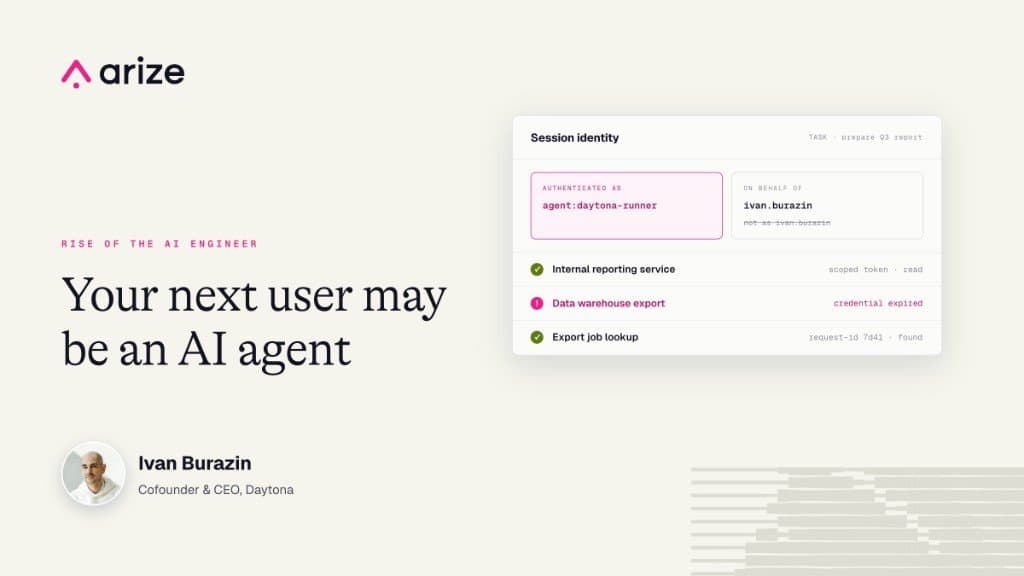
Construir ferramentas para agentes de IA vai além de integrar APIs. O desafio está em garantir que esses agentes operem com segurança, autonomia controlada e confiabilidade. Um ponto crucial é a dissociação entre a identidade do usuário e a autoridade delegada ao agente. Isso implica em um sistema onde o agente age em nome do usuário, mas com credenciais e permissões próprias, nunca as do usuário diretamente. A cobertura do CEVIU em 16 de setembro de 2026, com a matéria “A Intenção de Agentes de IA: Um Desafio de Governança e Desenvolvimento”, já apontava para a necessidade de tratar identidade, permissões e políticas em camadas de aplicação, reforçando a importância de soluções como o padrão OAuth para distinguir o sujeito do token do ator que realiza o trabalho delegado.
A gestão de falhas é outro pilar. Agentes frequentemente erram ao acessar ferramentas, seja por escolherem a ferramenta errada ou por construírem argumentos inválidos. Falhas de permissão e erros de serviço transitórios devem ser claramente diferenciados, com contratos de retry seguros e suporte à idempotência para evitar operações duplicadas e custos desnecessários. Em 11 de maio de 2026, a matéria “O Roadmap para Dominar a Invocação de Ferramentas em Agentes de IA” já destacava a importância de definições de ferramentas precisas como contratos, com tratamento de erros robusto. O uso de sandboxes seguras, como explorado na matéria do CEVIU de 3 de julho de 2026, “Importância da implementação de sandboxes seguras para agentes de IA”, é fundamental. Elas isolam a execução do código do agente, protegendo dados sensíveis e o ambiente principal contra comportamentos inesperados ou maliciosos.
A avaliação da confiabilidade dos agentes exige reprodução e validação rigorosa. Não basta o agente ter completado a tarefa uma vez; é preciso garantir que o faça repetidamente, em diferentes condições. Isso inclui definir critérios claros de sucesso, validar a conclusão da tarefa, o comportamento de recuperação de erros e o custo. A matéria “Engenharia Agentic: Estratégias para Agentes de Codificação Confiáveis”, de 26 de agosto de 2026, já sublinhava a necessidade de critérios de sucesso e validações determinísticas. A avaliação também deve verificar a prevenção de ações não autorizadas e a ausência de operações duplicadas. Para desenvolvedores, entender como modelos interpretam e utilizam as interfaces é vital. O artigo “Autonomia de Agentes de IA: O Equilíbrio entre Eficiência e Riscos Operacionais”, de 30 de julho de 2026, discutiu uma matriz de avaliação para delegação de tarefas, que inclui a facilidade de revisão e o custo, complementando a abordagem necessária para construir ferramentas para agentes de IA.
O que mudou
A cobertura anterior do CEVIU lançou as bases sobre os desafios e a importância de elementos como a governança de agentes, a robustez na invocação de ferramentas e a segurança de sandboxes. O que a notícia atual traz é a concretização e o aprofundamento técnico dessas ideias. Agora, as discussões se voltam para soluções específicas: dissociação da identidade do usuário via padrões como OAuth, requisitos práticos de contratos de retry seguros e idempotência, e a necessidade de avaliações repetíveis que validam não só a tarefa, mas também a recuperação de erros, custo e prevenção de acessos não autorizados. Passamos de entender 'o que é importante' para 'como implementar isso de fato' com diretrizes claras e exemplos técnicos.
Por que isso importa
Para o desenvolvedor, a capacidade de construir ferramentas seguras e confiáveis para agentes de IA é um diferencial competitivo enorme. A IA generativa está mudando a forma como interagimos com software, e os agentes se tornarão usuários dominantes. Garantir a performance, a segurança da informação e a experiência do desenvolvedor (DX) ao criar essas ferramentas assegura que nossos sistemas sejam não apenas inteligentes, mas também responsáveis e eficientes. Dominar esses princípios significa construir software preparado para o futuro, minimizando riscos operacionais e financeiros, ao mesmo tempo que otimiza a produtividade e a confiança na automação impulsionada por IA.
Linha do tempo
CEVIU News publica 'O Roadmap para Dominar a Invocação de Ferramentas em Agentes de IA'
CEVIU News publica 'Importância da implementação de sandboxes seguras para agentes de IA'
CEVIU News publica 'Autonomia de Agentes de IA: O Equilíbrio entre Eficiência e Riscos Operacionais'
CEVIU News publica 'Engenharia Agentic: Estratégias para Agentes de Codificação Confiáveis'
CEVIU News publica 'Aprimorando Loops de Agentes Autônomos: Uma Abordagem Estruturada para Resultados Eficazes em Desenvolvimento de Software'
CEVIU News publica 'A Intenção de Agentes de IA: Um Desafio de Governança e Desenvolvimento'
Notícia atual: 'Construindo Ferramentas Seguras e Confiáveis para Agentes de IA: O Guia Essencial para Desenvolvedores' é publicada
Perguntas frequentes
O que significa 'dissociar a identidade do usuário da autoridade delegada' em agentes de IA?
Significa que o agente de IA, ao realizar uma tarefa em nome do usuário, não deve usar as credenciais diretas do usuário. Em vez disso, ele opera com uma identidade e conjunto de permissões próprios, delegados e limitados, garantindo que suas ações estejam contidas dentro de um escopo autorizado, protegendo a conta principal do usuário.
Como os contratos de retry seguros e a idempotência contribuem para a confiabilidade dos agentes de IA?
Contratos de retry seguros definem quando e como um agente pode tentar novamente uma operação falha, distinguindo falhas temporárias de erros permanentes. A idempotência, por sua vez, garante que a execução repetida de uma mesma operação não altere o estado final do sistema mais de uma vez, evitando duplicação de ações e custos desnecessários em caso de falhas de comunicação.
Qual o papel das sandboxes no desenvolvimento seguro de ferramentas para agentes de IA?
Sandboxes são ambientes isolados que permitem aos agentes de IA executar código e interagir com ferramentas de forma segura. Elas protegem o sistema principal e dados sensíveis contra erros ou comportamentos maliciosos do agente, oferecendo um espaço controlado para testes e operações sem risco de impacto indesejado em ambientes de produção.
Quais métricas são importantes para avaliar a confiabilidade de um agente de IA?
A avaliação da confiabilidade vai além da simples conclusão da tarefa. É essencial verificar a capacidade de recuperação de erros do agente, o custo associado à execução, e se ele previne ações não autorizadas. Testes devem ser repetíveis e considerar mudanças no ambiente, como tokens expirados ou serviços sob carga, para garantir que o agente opere de forma robusta em cenários diversos.
Fontes
- arize.comfonte original
- Categoria
- CEVIU Web Dev
- Publicado
- 24 de setembro de 2026
- Editoria
- CEVIU Web Dev