
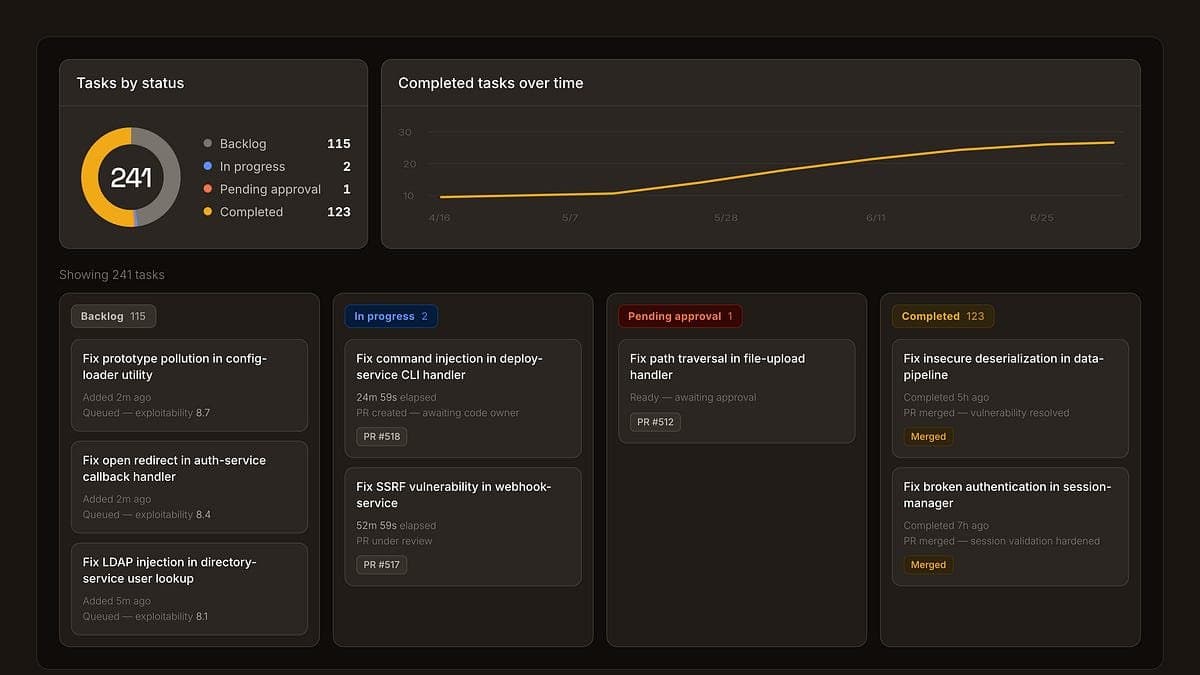
IA Reposiciona o 'Shift-Left' para Endpoints Críticos de Desenvolvimento
Aprofundamento CEVIU
Aprofundamento
A inteligência artificial está alterando profundamente a segurança de aplicações (AppSec), e isso exige que as lideranças de TI e arquitetura reavaliem suas estratégias. O conceito de "shift-left", que tradicionalmente focava na detecção precoce de falhas em repositórios de código, agora se move para os endpoints dos desenvolvedores. Agentes de codificação com IA operam ali, muitas vezes com privilégios elevados e pouca supervisão das equipes de segurança, criando um novo e crítico vetor de ataque.
Essa mudança eleva o risco de cibersegurança. Ferramentas de IA aceleram a descoberta de vulnerabilidades, como o aumento de 49,5% nas CVEs no primeiro semestre de 2026 demonstra. Para dar conta, a estratégia não pode ser só remediar falha por falha; precisamos eliminar classes inteiras de vulnerabilidades. Como o CEVIU já abordou em "O que acontece com a segurança de endpoint na era da IA?", de 4 de junho de 2026, a segurança de endpoint passa por uma reestruturação fundamental, e agora vemos os detalhes dessa transformação impactando o cotidiano de desenvolvimento.
O que mudou
A cobertura anterior do CEVIU, especialmente o artigo "O que acontece com a segurança de endpoint na era da IA?" de 4 de junho de 2026, já apontava para uma mudança estrutural na segurança dos endpoints de desenvolvimento. Agora, essa transição se consolida com o "shift-left" sendo explicitamente reposicionado: o foco sai dos repositórios de código e vai para os próprios agentes de codificação nas máquinas dos desenvolvedores. O que era uma previsão de "componentes leves" se torna uma realidade de agentes autônomos com acesso a credenciais e gerenciadores de pacotes, exigindo uma nova abordagem de controle.
Além disso, a discussão sobre o "Human-in-the-Loop" (HITL) deixa de ser teórica. Com a IA gerando e corrigindo código, a notícia atual mostra que a necessidade de supervisão humana vira uma decisão política, não uma premissa. Lideranças de segurança precisam definir onde, quando e quais tipos de correções a IA pode fusionar sem intervenção humana, um desafio de governança que se tornou urgente.
Por que isso importa
Para os decisores em Estratégia de TI e Computação em Nuvem, esta redefinição do "shift-left" é crítica. A ausência de pontos de controle para AppSec nos endpoints dos desenvolvedores gera uma brecha significativa, aumentando o custo operacional e o risco de compliance. É imperativo adaptar a arquitetura de segurança para monitorar e proteger o ecossistema de agentes de IA, que inclui ferramentas de codificação, servidores MCP e as habilidades que eles utilizam.
A sobrecarga na descoberta de vulnerabilidades exige uma abordagem estratégica que priorize a eliminação de categorias de risco, não apenas a correção individual. A velocidade das ameaças, com IA encontrando falhas muito mais rápido do que equipes humanas conseguem corrigir, pressiona as organizações a adotar soluções "agente-a-agente" para segurança, garantindo que a governança esteja integrada desde a concepção do código até sua implantação.
Linha do tempo
CEVIU: Um Framework para Preparação Contra Ameaças de IA
CEVIU: O que acontece com a segurança de endpoint na era da IA?
CEVIU: Code review com agentes de IA: da escrita para a confiança no código
CEVIU: Os rumos da engenharia de software na era da IA
CEVIU: IA Remodela a Cibersegurança e Enterra a 'Segurança por Obscuridade'
CEVIU: A Confiança no Código Ganha Prioridade com a Abundância Gerada por IA
Notícia atual: IA Reposiciona o 'Shift-Left' para Endpoints Críticos de Desenvolvimento
Perguntas frequentes
O que significa o reposicionamento do "shift-left" pela IA?
Tradicionalmente, "shift-left" foca em identificar vulnerabilidades cedo no ciclo de desenvolvimento, em repositórios de código. Com a IA, ele se desloca para os endpoints dos desenvolvedores, onde agentes de codificação geram código. Isso exige que a segurança monitore e controle esses agentes, que possuem muitos privilégios.
Por que a segurança de endpoint se tornou mais crítica com a IA?
Agentes de codificação em endpoints atuam com autonomia, acessando shells, gerenciadores de pacotes e credenciais. Sem supervisão AppSec adequada, cada ação de um agente pode ser um ponto de falha. Ataques recentes, como o "s1ngularity", já exploraram essa lacuna, visando ferramentas de IA locais.
Como a IA afeta o volume de vulnerabilidades descobertas?
A IA industrializou a descoberta de vulnerabilidades. No primeiro semestre de 2026, houve um aumento de 49,5% nas CVEs comparado ao ano anterior. Essa capacidade acelera a identificação de falhas em bases de código maduras, sobrecarregando as equipes de defesa e o ecossistema de divulgação e correção.
Qual o futuro do "Human-in-the-Loop" na segurança de código?
Com a IA gerando e corrigindo código, o conceito de intervenção humana é reavaliado. A revisão humana passa a ser uma decisão política e não uma premissa. As empresas precisam definir quais vulnerabilidades e repositórios a IA pode corrigir e mesclar automaticamente, sem a necessidade de uma aprovação manual para cada mudança.
Fontes
- resilientcyber.iofonte original
- Categoria
- CEVIU TI
- Publicado
- 15 de setembro de 2026
- Editoria
- CEVIU TI