
A Microsoft anunciou a inauguração de sua mais recente região de datacenter, Índia South Central, localizada em Hyderabad. Esta nova instalação é designada como um hub estratégico fundamental para a Ásia e o Sul Global, destacando-se por sua infraestrutura preparada para IA, uma arquitetura robusta de três zonas e um sistema inovador de resfriamento mecânico que dispensa o uso de água. Este movimento reforça o investimento substancial de US$20,5 bilhões da empresa nas capacidades de nuvem e IA da Índia, sublinhando a crescente importância do país na estratégia global da Microsoft.
CEVIU News - CEVIU TI - 23 de setembro de 2026
11 notícias23 de setembro de 2026CEVIU TI
Compartilhar:
🇮🇳 CEVIU TI
O recém-lançado assistente Muse da Meta para macOS revelou uma vulnerabilidade de dia zero que permitia a aplicativos locais e comandos maliciosos redirecionar tráfego, exfiltrar tokens de usuário e, consequentemente, herdar o acesso privilegiado do agente a arquivos, câmera, mensagens e serviços conectados. Embora a Meta tenha agido rapidamente com um hotfix, o incidente sublinha uma lição crucial para a arquitetura de TI: agentes de IA para desktop, com suas permissões abrangentes, estabelecem novos pontos de extremidade privilegiados, exigindo o mesmo rigor de segurança aplicado a ferramentas de gerenciamento remoto e administração de sistemas. Governança e segurança da informação tornam-se ainda mais críticas na era da IA.
A 1Password detalha sua estratégia para implementar o TLS híbrido pós-quântico em seus sistemas, sem exigir reescrita de código. A abordagem envolveu a utilização de políticas de load balancer da AWS e a modificação do provedor criptográfico, demonstrando a importância da agilidade criptográfica. Esta prática permite que as equipes de TI atualizem a segurança fundamental de forma eficiente, desacoplando a implementação criptográfica da lógica da aplicação e preparando-se para o cenário da computação quântica.
O Gartner estima que 55% das empresas buscarão ativamente alternativas à infraestrutura VMware até 2029, um salto notável frente aos 25% observados em 2026. Apesar da robustez tecnológica da VMware, fatores como a complexidade e o aumento dos custos de licenciamento, juntamente com o suporte e os prazos de migração, estão impulsionando as equipes de TI a avaliarem novas soluções em vez de optarem pela renovação automática de seus contratos.
A Vast Data Inc. lança o DataEnclave, uma inovação em confidential computing para empresas que operam modelos avançados de IA com dados sensíveis. O serviço integra-se à tecnologia de computação confidencial da Nvidia Corp., isolando o ambiente por hardware para criptografar memória do convidado, da GPU e tráfego NVLink, assegurando proteção à propriedade intelectual e à privacidade dos dados cruciais para a governança de TI.
A Jamf e a Ravenna unem forças para transformar o suporte a dispositivos Mac, integrando dados do Jamf Pro e runbooks de TI a um service desk de IA diretamente no Slack. Essa inovação permite que agentes de suporte inspecionem o status dos aparelhos, resolvam falhas, recuperem chaves do FileVault e ativem fluxos de trabalho de bloqueio remoto de forma ágil. A solução garante que ações sensíveis possam ser configuradas com requisitos de confirmação ou aprovação, adicionando uma camada crucial de segurança e governança para a TI corporativa.
A Palo Alto Networks introduziu o Unit 42 Continuous Frontier AI Defense, um novo serviço que emprega modelos de IA de ponta, incluindo Claude e GPT, para uma avaliação contínua de aplicações web, APIs e infraestruturas em nuvem. A plataforma visa identificar proativamente vulnerabilidades e vetores de ataque, fornecendo recomendações precisas para remediação, desde ajustes de código até aplicação de patches virtuais. Este lançamento destaca a crescente maturidade da segurança ofensiva assistida por IA como uma solução comercial robusta, reforçando a estratégia corporativa de proteção de ativos digitais.
Os copilots de IA empresariais, cada vez mais integrados às operações corporativas, apresentam uma "tríade letal" de riscos sistêmicos de exfiltração de dados. Esta combinação perigosa advém do acesso a dados privados, processamento de conteúdo não confiável e manutenção de comunicação externa. Casos como EchoLeak no Microsoft 365 Copilot e ForcedLeak no Salesforce Agentforce já demonstraram a vulnerabilidade a ataques por e-mails zero-click ou formulários públicos. Para mitigar tais ameaças, as organizações devem adotar defesas estruturais, priorizando o privilégio mínimo, limitações de "rule-of-two" e controles explícitos de acesso externo, em detrimento de classificadores simplistas.
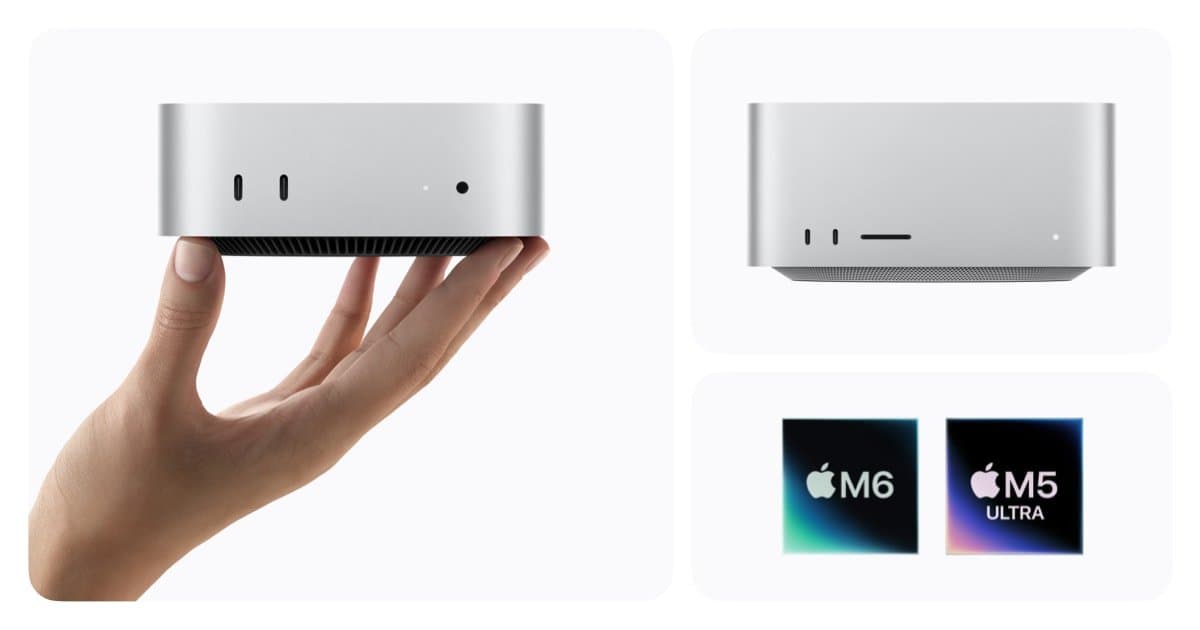
A Apple iniciou hoje o envio dos novos Mac mini, equipados com chips M6 ou M5 Pro, e do Mac Studio, que chega com as potentes versões M5 Max ou M5 Ultra. A estratégia da empresa posiciona essas máquinas não apenas como estações de trabalho de alta performance, mas como soluções robustas para compute de IA local. Essa abordagem é particularmente relevante para organizações que buscam modelos de IA embarcados, inferência privada de dados, desenvolvimento de cargas de trabalho complexas e alternativas à IA em nuvem baseada em uso, oferecendo um controle maior sobre os recursos e a segurança da informação.
A Microsoft está incentivando administradores de TI a migrar usuários do Entra ID (antigo Azure AD) para métodos de autenticação mais seguros, como passkeys e chaves de segurança FIDO2. A medida visa fortalecer a segurança contra ataques de phishing, especialmente com a desativação do login via SMS como primeiro fator a partir de fevereiro. Esta transição representa um avanço estratégico na governança de identidade e acesso, crucial para ambientes corporativos que buscam robustez em suas defesas cibernéticas e conformidade com as melhores práticas de segurança da informação.
O Google Cloud anunciou a disponibilidade geral de novos recursos no Secure Source Manager, visando aprimorar significativamente a segurança de repositórios de código-fonte e fluxos de trabalho de Integração Contínua/Entrega Contínua (CI/CD). A medida busca proteger as empresas contra alterações não autorizadas e ataques à cadeia de suprimentos de software, garantindo a integridade e a resiliência dos processos de desenvolvimento em ambientes críticos.
Receba as melhores notícias de tech
Conteúdo curado diariamente, direto no seu e-mail.
Conteúdo curado diariamenteDiversas categoriasCancele quando quiser