CEVIU News

CEVIU News - CEVIU DevOps - 13 de novembro de 2026

9 notícias13 de novembro de 2026CEVIU DevOps
Compartilhar:

🛡️ CEVIU DevOps

Uma vulnerabilidade crítica de execução remota de código (RCE) no módulo HTTP/2 do Apache HTTP Server tem origem em uma race condition na função assign_headers(). Segundo dados da Wiz, 64% dos ambientes em nuvem têm recursos vulneráveis. Para corrigir a falha, as organizações devem atualizar para a versão 2.4.71 ou posterior, ou desativar o suporte a HTTP/2.
A PlanetScale criou o Heroku Migrator, ferramenta open source para migrar bancos de dados de até vários terabytes sem recorrer a logical replication. Para manter os dados sincronizados durante a migração, a solução usa o Bucardo, que faz replicação baseada em triggers. O processo é dividido em duas fases, transferência de dados e reconstrução de índices, o que aumenta a velocidade de cópia em cerca de cinco vezes.

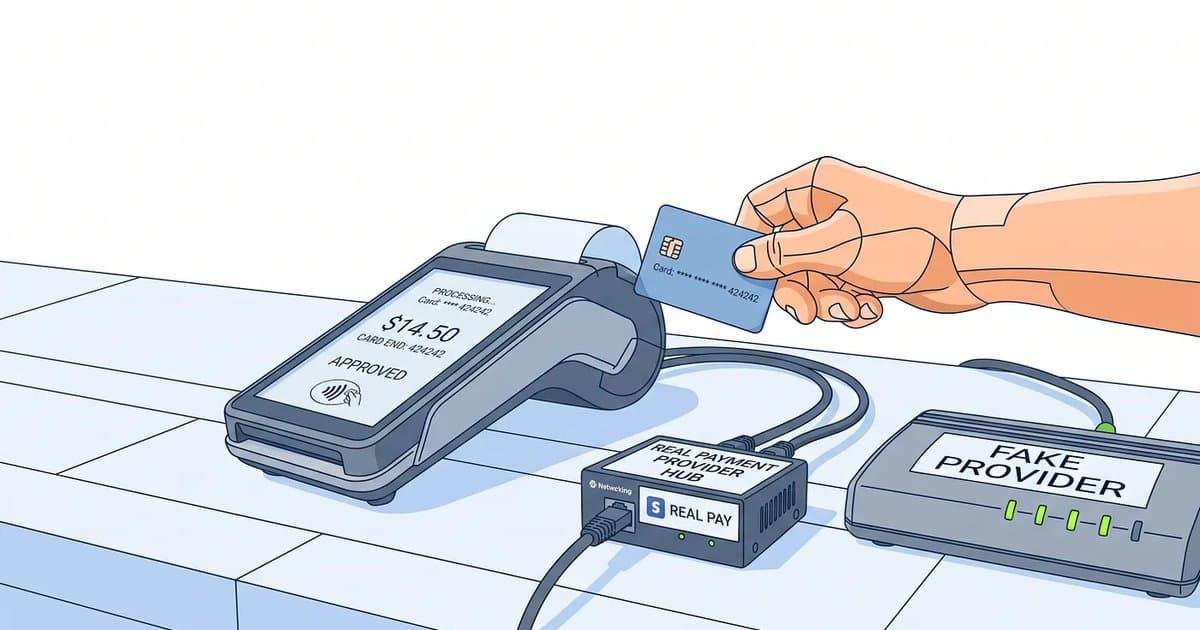
A Lyft construiu um Fake Payment Provider capaz de reproduzir cenários de falha complexos, como autorização parcial, captures com latência e reembolsos, que os cartões de teste padrão não conseguem modelar. A solução embute a lógica do cenário diretamente no token de pagamento. Assim, usuários simulados podem exercitar caminhos específicos de retry e fallback com segurança, tanto em staging quanto em produção.

Um threat model independente do Linkerd open source identificou 30 ameaças, sendo 28 delas classificadas como de risco médio ou alto. Só uma das descobertas é um bug de software, corrigido pelos mantenedores em fevereiro de 2025. As demais decorrem de configurações padrão e de escolhas de configuração. O guia mapeia cada ameaça para os frameworks MITRE ATT&CK e NIST 800-53.

Receba as melhores notícias de tech

Conteúdo curado diariamente, direto no seu e-mail.

Conteúdo curado diariamenteDiversas categoriasCancele quando quiser